
Kurikulum bootcamp cyber security adalah rangkaian materi terstruktur yang membawa peserta dari dasar keamanan digital hingga praktik pengujian celah keamanan secara nyata. Di Rework Academy, kurikulum ini mencakup 20 modul yang dibagi dalam empat fase belajar, ditambah bootcamp project langsung bersama company partner, seluruhnya selesai dalam 12 minggu kelas online malam hari.
Sebelum mendaftar ke program mana pun, ada satu hal yang paling sering diabaikan calon peserta: mereka lebih banyak membandingkan harga dan durasi, tapi tidak pernah benar-benar membaca isi kurikulumnya. Padahal, dua bootcamp yang sama-sama menawarkan “belajar cyber security dari nol” bisa punya konten yang sangat berbeda, baik dari sisi kedalaman materi, urutan belajar, maupun relevansinya terhadap kebutuhan industri.
Artikel ini menjelaskan secara terbuka apa saja yang dipelajari di Cyber Security Bootcamp Rework Academy, termasuk logika di balik urutan modul dan apa yang bisa kamu kuasai setelah setiap fase selesai.
Mengapa Kurikulum Bootcamp Cyber Security Itu Penting?
Kurikulum yang dirancang asal-asalan akan terasa di minggu ketiga atau keempat: peserta mulai bingung karena materi terlalu melompat, atau justru terlalu lambat karena terlalu banyak teori tanpa praktik. Kurikulum yang baik memiliki urutan yang logis, yaitu fondasi dulu, lalu keterampilan teknis, lalu aplikasi nyata.
Di dunia cyber security, urutan belajar sangat menentukan. Kamu tidak bisa langsung belajar cara menemukan celah keamanan kalau belum tahu cara kerja web dan jaringan. Kamu tidak bisa menulis pentest report profesional kalau belum pernah melakukan satu siklus pengujian secara lengkap. Itulah mengapa memahami struktur kurikulum sebelum mendaftar bukan sekadar formalitas, tapi keputusan strategis.
Struktur Kurikulum: Dari Fondasi hingga Project Nyata
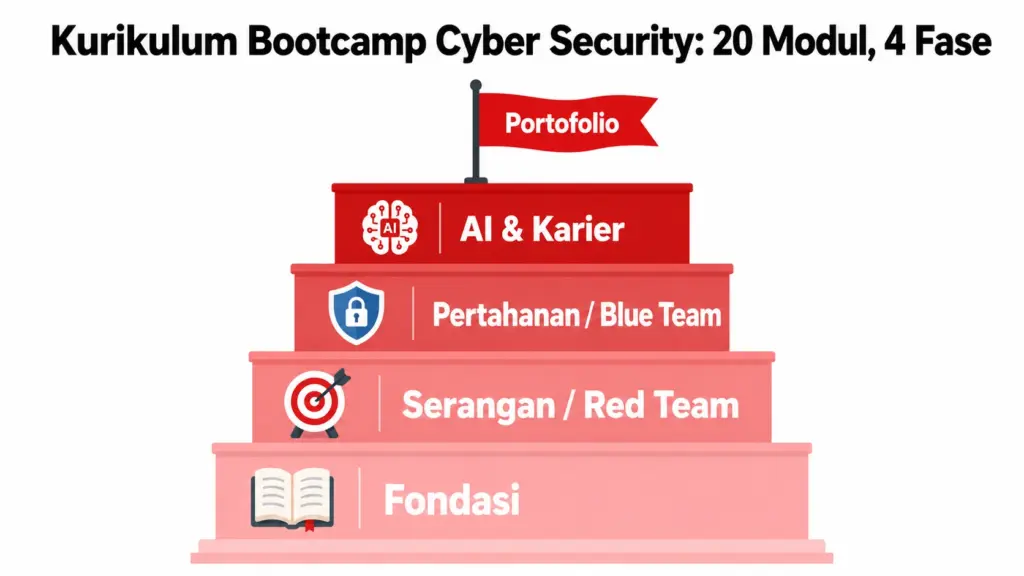
Kurikulum Cyber Security Bootcamp Rework Academy dibagi dalam empat fase besar. Setiap fase punya tujuan kompetensi yang jelas, dan satu fase selalu menjadi prasyarat untuk fase berikutnya.
Fase 1: Membangun Fondasi yang Kuat (Modul 1-4)
Fase pertama dirancang untuk siapa pun yang benar-benar memulai dari nol. Tidak ada prasyarat teknis yang dibutuhkan untuk masuk ke sini.
Modul 1: Cybersecurity Fundamentals & Ethical Security Practice. Peserta dikenalkan pada ekosistem cyber security secara menyeluruh: apa itu threat landscape, bagaimana seorang penyerang berpikir, dan apa saja batasan legal dalam praktik security testing. Di modul ini juga tersedia Student Kit dan Cyber Security Handbook khusus untuk pemula. Setelah modul ini, kamu sudah punya kosakata dasar yang dipakai di seluruh industri.
Modul 2: Red Team, Blue Team, and Purple Team Workflow. Di sinilah peserta pertama kali memahami “peta besar” profesi cyber security. Red Team berfokus pada serangan (offensive security), Blue Team berfokus pada pertahanan dan deteksi, sementara Purple Team menjadi jembatan antara keduanya. Pemahaman ini penting karena menentukan arah spesialisasi karier ke depan.
Modul 3: Technical Foundations for Modern Security Testing. Modul ini membangun fondasi teknis: cara kerja web application, struktur HTTP request dan response, cara API berkomunikasi, serta konsep jaringan seperti DNS, IP address, port, dan protokol. Tanpa pemahaman ini, kamu tidak akan bisa membaca apa yang terjadi saat melakukan pengujian keamanan.
Modul 4: Linux Fundamentals for Cybersecurity Operations. Hampir semua tools cyber security berjalan di Linux. Modul ini mengajarkan navigasi terminal, manajemen file, pemahaman permission dan user privilege, serta cara membaca log sistem. Ini adalah lingkungan kerja sehari-hari seorang security professional.
Setelah Fase 1 selesai, kamu sudah memahami cara kerja sistem yang menjadi target pengujian keamanan. Kamu juga sudah siap untuk masuk ke materi yang lebih teknis dan hands-on.
Fase 2: Belajar Cara Kerja Serangan (Modul 5-14)
Fase kedua adalah inti dari kurikulum Red Team. Di sinilah peserta belajar cara menemukan dan menganalisis celah keamanan secara sistematis. Semua praktik dilakukan di lingkungan lab yang legal dan aman.
Modul 5: Web Testing Workflow, HTTP, Authentication & Burp Suite. Peserta mulai menggunakan Burp Suite, salah satu tools paling penting dalam penetration testing web. Di sini dipelajari cara menganalisis request dan response, memahami alur autentikasi, serta pengenalan OWASP Top 10 sebagai framework standar industri.
Modul 6: Web Vulnerability Discovery & Attack Surface Analysis. Setelah tahu cara membaca traffic, sekarang saatnya belajar mencari titik lemah. Modul ini mengajarkan cara memetakan attack surface: login form, endpoint, upload, parameter tersembunyi, dan fitur yang rentan secara struktural.
Modul 7: Reconnaissance & Information Gathering Workflow. Sebelum menyerang, seorang pentester selalu mengumpulkan informasi dulu. Modul ini membahas passive dan active reconnaissance, subdomain enumeration menggunakan Subfinder, port scanning dengan Nmap, serta cara mengidentifikasi data sensitif yang tidak sengaja terekspos.
Modul 8: API Security, Token & Sensitive Data Exposure Analysis. Semakin banyak aplikasi modern yang berbasis API. Modul ini mengajarkan cara menganalisis komunikasi API, menemukan token yang tidak diamankan dengan baik, dan mengidentifikasi risiko unauthorized access.
Modul 9: SQL Injection Testing & Risk Analysis. SQL Injection (SQLi) adalah salah satu kerentanan paling berbahaya dan masih sangat umum ditemukan. Peserta belajar cara kerjanya, cara menguji parameter yang rentan, dan dampaknya terhadap data serta bisnis.
Modul 10: Cross-Site Scripting (XSS) Attacks. XSS memungkinkan penyerang menyuntikkan skrip berbahaya ke halaman yang dilihat pengguna lain. Modul ini membahas reflected XSS, stored XSS, dan bagaimana browser memproses input yang tidak divalidasi dengan benar.
Modul 11: Authentication, Authorization & Access Control Testing. Di sini dipelajari cara menguji sistem login, hak akses per pengguna, serta IDOR (Insecure Direct Object Reference), yaitu celah yang memungkinkan pengguna mengakses data milik pengguna lain hanya dengan memanipulasi parameter.
Modul 12: Advanced SQL Injection & Automation-Assisted Testing. Lanjutan dari Modul 9, tapi masuk ke teknik yang lebih canggih: blind SQL Injection, time-based injection, dan penggunaan SQLMap untuk mengotomasi proses pengujian. Peserta juga belajar cara memvalidasi hasil secara manual agar tidak bergantung sepenuhnya pada tools otomatis.
Modul 13: File Upload Exploitation & Remote Code Execution (RCE). Fitur upload file yang tidak diamankan dengan benar bisa menjadi pintu masuk yang sangat berbahaya. Modul ini mengajarkan cara mengidentifikasi kelemahan validasi file dan memahami jalur dari upload hingga eksekusi kode di server.
Modul 14: SSRF, Cloud Exposure & Modern Attack Surface. Server-Side Request Forgery (SSRF) dan kerentanan konfigurasi cloud adalah ancaman modern yang makin sering ditemukan. Modul ini membahas cara backend request bisa dimanipulasi untuk mengakses service internal, termasuk metadata service di lingkungan cloud.
Setelah Fase 2 selesai, kamu sudah bisa melakukan pengujian penetrasi dasar hingga menengah pada web application secara terstruktur. Ini adalah kompetensi inti yang dibutuhkan untuk posisi Penetration Tester dan Security Analyst. Pelajari lebih lanjut tentang karier sebagai Penetration Tester di artikel ini.
Fase 3: Sisi Pertahanan, SOC, dan Incident Response (Modul 15-18)
Ini adalah bagian yang sering tidak diajarkan di program lain. Banyak bootcamp cyber security hanya fokus pada Red Team (serangan), tapi mengabaikan Blue Team (pertahanan). Di Rework Academy, keduanya diajarkan dalam satu kurikulum.
Modul 15: End-to-End Security Assessment Simulation. Sebelum masuk ke dunia pertahanan, peserta dulu mensimulasikan satu siklus security assessment secara penuh: mulai dari perencanaan scope, eksekusi pengujian, validasi temuan, pengumpulan bukti (evidence), hingga dokumentasi hasil.
Modul 16: Professional Pentest Reporting, CVSS & Security Communication. Menemukan kerentanan saja tidak cukup. Laporan yang tidak bisa dipahami klien sama saja dengan tidak ada laporan. Modul ini mengajarkan cara menyusun pentest report profesional, menghitung tingkat keparahan menggunakan CVSS (Common Vulnerability Scoring System), dan berkomunikasi dengan stakeholder non-teknis.
Modul 17: SOC Fundamentals, Security Monitoring & Detection Workflow. Peserta berpindah ke sisi Blue Team. Di sini dipelajari cara kerja SOC (Security Operations Center), bagaimana tim monitoring memantau aktivitas mencurigakan melalui log, dan bagaimana sistem deteksi membedakan false positive dari true positive. Ini adalah kompetensi utama untuk posisi SOC Analyst.
Modul 18: Incident Analysis, IOC Investigation & Remediation Workflow. Modul terakhir di sisi defensive membahas cara menginvestigasi insiden keamanan: menganalisis IOC (Indicator of Compromise), merekonstruksi timeline serangan dari log, dan menyusun rekomendasi perbaikan yang actionable.
Setelah Fase 3 selesai, kamu sudah punya gambaran lengkap tentang cara kerja industri cyber security, baik dari sisi penyerang maupun sisi pertahanan. Ini yang membuat profil karier kamu jauh lebih kuat dibanding kandidat yang hanya menguasai salah satunya. Baca juga penjelasan lengkap tentang peran SOC Analyst di industri Indonesia.
Fase 4: Integrasi AI dan Persiapan Karier (Modul 19-20)
Dua modul terakhir mempersiapkan peserta untuk masuk ke dunia kerja, termasuk cara menggunakan kecerdasan buatan (AI) sebagai alat bantu kerja yang sah.
Modul 19: AI-Assistant for Better Cyber Security. Ini adalah modul yang tidak dimiliki program lain. Peserta belajar cara menggunakan AI secara etis dan efektif dalam workflow cyber security: mulai dari membantu analisis kerentanan, mengevaluasi target bug bounty, menyusun laporan teknis, hingga menyiapkan vulnerability disclosure yang profesional. Bukan AI yang menggantikan skill manusia, tapi AI yang membuat kamu bekerja jauh lebih efisien.
Modul 20: Job & Career, Freelance Bug Bounty & Portfolio Hacks. Modul penutup membahas cara membangun portfolio yang relevan: menyusun vulnerability writeup, membuat dokumentasi GitHub yang bisa ditunjukkan ke rekruter, memahami cara menulis pentest proposal untuk klien, dan merancang roadmap karier jangka panjang sebagai security professional.
20 Modul Kurikulum Bootcamp Cyber Security Rework Academy
Berikut adalah ringkasan seluruh modul beserta fokus dan relevansinya terhadap karier:
| No. | Nama Modul | Fokus Utama | Relevansi Karier |
| 1 | Cybersecurity Fundamentals & Ethical Security Practice | Threat landscape, attacker mindset, ethical hacking | Semua posisi cyber security |
| 2 | Red Team, Blue Team, and Purple Team Workflow | Alur kerja offensive & defensive security | Security Analyst, Pentester, SOC Analyst |
| 3 | Technical Foundations: Network, Web, HTTP & API | Cara kerja web, HTTP, API, jaringan, DNS | Semua posisi |
| 4 | Linux Fundamentals for Cybersecurity Operations | Terminal, filesystem, log, permission | Semua posisi |
| 5 | Web Testing Workflow: HTTP, Authentication & Burp Suite | Analisis request, autentikasi, OWASP Top 10 | Penetration Tester, Security Analyst |
| 6 | Web Vulnerability Discovery & Attack Surface Analysis | Pemetaan attack surface, vulnerability mapping | Pentester, Application Security |
| 7 | Reconnaissance & Information Gathering Workflow | Passive/active recon, subdomain, port scanning | Pentester, Red Team |
| 8 | API Security, Token & Sensitive Data Exposure | API workflow, token, unauthorized access | Application Security Analyst |
| 9 | SQL Injection Testing & Risk Analysis | SQLi fundamentals, authentication bypass | Pentester, Security Engineer |
| 10 | Cross-Site Scripting (XSS) Attacks | Reflected & stored XSS, payload behavior | Pentester, Application Security |
| 11 | Authentication, Authorization & Access Control Testing | IDOR, session manipulation, privilege testing | Pentester, Security Analyst |
| 12 | Advanced SQL Injection & Automation-Assisted Testing | Blind SQLi, SQLMap, false positive handling | Pentester senior |
| 13 | File Upload Exploitation & RCE | Upload weakness, upload-to-RCE, server risk | Pentester, Red Team |
| 14 | SSRF, Cloud Exposure & Modern Attack Surface | SSRF, cloud misconfiguration, internal service | Cloud Security, Pentester |
| 15 | End-to-End Security Assessment Simulation | Siklus penuh assessment, evidence collection | Pentester, Security Consultant |
| 16 | Professional Pentest Reporting, CVSS & Security Communication | Pentest report, CVSS scoring, executive summary | Semua posisi |
| 17 | SOC Fundamentals, Security Monitoring & Detection | Log analysis, alert triage, false positive | SOC Analyst |
| 18 | Incident Analysis, IOC Investigation & Remediation | Investigasi insiden, timeline, rekomendasi | SOC Analyst, Incident Responder |
| 19 | AI-Assistant for Better Cyber Security | AI untuk vulnerability analysis & reporting | Semua posisi |
| 20 | Job & Career: Freelance Bug Bounty & Portfolio Hacks | Portfolio building, bug bounty, karier roadmap | Semua posisi |
Tools yang Akan Kamu Pelajari
Kurikulum ini tidak hanya mengajarkan konsep, tapi juga cara menggunakan tools yang benar-benar dipakai industri saat ini. Berikut daftar tools yang dipelajari, dikelompokkan per kategori:
| Kategori | Tools yang Dipelajari | Dipakai di Fase |
| Web Testing & Interception | Burp Suite, Chrome DevTools | Fase 2 |
| Vulnerability Framework | OWASP Top 10, DVWA | Fase 2 |
| Network Reconnaissance | Nmap, Subfinder, Gobuster | Fase 2 |
| Traffic Analysis | Wireshark | Fase 1 & 2 |
| Database Testing | SQLMap | Fase 2 |
| Monitoring & SIEM | Wazuh | Fase 3 |
| Lab Environment | Ubuntu Linux, VirtualBox | Fase 1-3 |
| Dokumentasi & Reporting | Excalidraw, Draw.io, Notion | Fase 3-4 |
| AI Tools | ChatGPT, Claude | Fase 4 |
Bootcamp Project: Security Assessment Bersama Company Partner
Dua minggu terakhir program bukan lagi kelas biasa. Peserta terjun langsung ke bootcamp project berbasis real company, yaitu melakukan website security assessment ke perusahaan mitra Rework Academy.
Ini berbeda dari simulasi. Peserta berperan sebagai Red Team yang sesungguhnya: menentukan scope pengujian, melakukan reconnaissance, melakukan vulnerability testing secara terarah, memvalidasi temuan, mengumpulkan bukti, lalu menyusun professional security report yang lengkap dan siap dipresentasikan.
Project dikerjakan secara tim dengan bimbingan mentor melalui weekly mentoring selama dua minggu. Hasilnya, yaitu laporan security assessment yang nyata terhadap website perusahaan mitra, bisa langsung dimasukkan sebagai bagian dari portfolio profesional. Ini bukan rekayasa dokumen atau studi kasus buatan, tapi karya nyata yang menunjukkan kamu pernah mengerjakan sesuatu yang relevan dengan kebutuhan industri.
Jika ingin melihat detail kurikulum, jadwal batch, dan informasi pendaftaran, kunjungi halaman Cyber Security Bootcamp Rework Academy.
Bisa Diikuti Sambil Kerja? Begini Cara Kurikulumnya Dirancang
Jawabannya: ya, dan kurikulum ini memang dirancang untuk kenyataan tersebut.
Banyak orang yang ingin beralih ke cyber security masih terikat dengan pekerjaan saat ini. Mereka tidak bisa resign dulu, tapi juga sadar bahwa membangun kompetensi baru membutuhkan waktu dan struktur yang jelas. Inilah celah yang coba dijawab oleh format belajar Rework Academy.
Kelas berlangsung sepenuhnya secara online via Zoom, dua kali seminggu, setiap Senin dan Kamis pukul 19.30 sampai 22.00 WIB. Waktu ini sengaja dipilih karena tidak mengganggu jam kerja normal. Kamu tetap bisa produktif di kantor sepanjang hari, lalu fokus membangun skill baru di malam hari bersama mentor praktisi.
Selain itu, rekaman setiap sesi tersedia untuk diakses seumur hidup. Jika ada satu sesi yang terlewat karena ada keperluan mendadak, kamu bisa menonton ulang tanpa kehilangan materi. Kurikulum juga dirancang bertahap tanpa lompatan mendadak. Tidak ada situasi di mana kamu tiba-tiba diminta memahami konsep teknis tinggi tanpa fondasi yang sudah dibangun terlebih dahulu di modul sebelumnya.
Sudah pernah mempertimbangkan strategi belajar sambil kerja secara lebih menyeluruh? Baca panduan lengkapnya di artikel Belajar Tech Sambil Kerja: Strategi Kelas Malam.
Apa yang Bisa Kamu Capai Setelah Menyelesaikan Kurikulum?
Setelah 12 minggu, peserta yang menyelesaikan seluruh program akan memiliki:
Hard skills yang terukur: web application security, penetration testing dasar-menengah, attack surface mapping, API security testing, SQL Injection analysis, XSS testing, SSRF analysis, security assessment end-to-end, CVSS scoring, SOC monitoring dasar, incident analysis, dan IOC investigation.
Portfolio yang bisa ditunjukkan: professional security report dari bootcamp project bersama company partner, plus dokumentasi GitHub yang menampilkan proses kerja selama belajar.
Sertifikat resmi dan Official Cyber Security Badge dari Rework Academy sebagai bukti formal penyelesaian program.
Akses komunitas alumni untuk networking, diskusi, dan informasi peluang karier.
Dari sisi karier, kompetensi yang dibangun dalam kurikulum ini relevan untuk posisi-posisi berikut: Security Analyst, Penetration Tester, SOC Analyst, Application Security Analyst, dan IT Security Engineer. Untuk referensi gaji masing-masing posisi di Indonesia, lihat artikel Gaji Cyber Security di Indonesia 2026: Data Per Posisi.
FAQ: Pertanyaan Seputar Kurikulum Bootcamp Cyber Security
Apakah harus punya background IT untuk mengikuti kurikulum ini?
Tidak perlu. Kurikulum dirancang dengan urutan yang dimulai dari konsep paling dasar, termasuk cara kerja web, jaringan, dan sistem operasi Linux. Banyak peserta yang bergabung tanpa pengalaman IT sama sekali dan berhasil mengikuti program hingga selesai.
Berapa lama total kurikulum diselesaikan?
Total program berlangsung selama 12 minggu, terdiri dari 20 modul intensive learning ditambah 2 minggu bootcamp project. Kelas berlangsung dua kali seminggu, setiap Senin dan Kamis, pukul 19.30 sampai 22.00 WIB.
Apa perbedaan Red Team, Blue Team, dan Purple Team dalam kurikulum ini?
Red Team berfokus pada offensive security, yaitu mencari dan mengeksploitasi celah keamanan. Blue Team berfokus pada defensive security, yaitu monitoring, deteksi ancaman, dan respons insiden. Purple Team adalah kolaborasi antara keduanya untuk memperkuat sistem secara menyeluruh. Kurikulum Rework Academy mencakup ketiga pendekatan ini, sehingga peserta mendapatkan gambaran lengkap tentang cara kerja industri cyber security.
Apa saja tools yang dipelajari dalam kurikulum ini?
Peserta akan belajar menggunakan Burp Suite, Chrome DevTools, OWASP framework, Nmap, Subfinder, Gobuster, Wireshark, SQLMap, DVWA, Wazuh, Ubuntu Linux, VirtualBox, Excalidraw, Draw.io, Notion, ChatGPT, dan Claude. Semua tools ini adalah tools yang benar-benar dipakai oleh security professional di industri saat ini.
Apa itu bootcamp project dan apakah hasilnya bisa dipakai sebagai portfolio?
Bootcamp project adalah security assessment nyata terhadap website company partner Rework Academy. Peserta berperan sebagai Red Team, mengerjakan pengujian secara end-to-end, dan menyusun professional security report sebagai output. Hasilnya bisa langsung dimasukkan ke portfolio untuk kebutuhan lamaran kerja.
Apakah ada modul yang membahas karier dan persiapan kerja?
Ya. Modul 20 secara khusus membahas cara membangun portfolio yang relevan, cara mendekati peluang bug bounty untuk penghasilan tambahan, cara menulis pentest proposal, dan cara merancang roadmap karier jangka panjang. Selain itu, modul 19 membahas penggunaan AI sebagai alat bantu kerja yang membuat profil kamu lebih relevan di era sekarang.
Apakah peserta yang masih bekerja full-time bisa mengikuti program ini?
Ya. Format kelas malam dua kali seminggu memang dirancang untuk karyawan aktif. Rekaman kelas juga tersedia seumur hidup, sehingga sesi yang terlewat karena kesibukan kerja bisa dikejar kapan saja.
Kesimpulan
Kurikulum bootcamp cyber security yang baik bukan sekadar daftar panjang topik yang terlihat teknis. Yang membuat perbedaan adalah urutan yang logis, pendekatan yang relevan dengan kondisi nyata peserta, dan output yang bisa langsung dibuktikan setelah lulus.
Kurikulum Cyber Security Bootcamp Rework Academy dibangun di atas tiga prinsip itu: dimulai dari nol tanpa prasyarat IT, bisa diikuti sambil masih bekerja, dan diakhiri dengan project nyata bersama company partner yang menghasilkan portfolio profesional. Ditambah integrasi AI dalam kurikulum, ini adalah program yang dirancang untuk menghasilkan talenta yang relevan, bukan hanya sekedar lulus.
Jika kamu ingin melihat detail kurikulum lengkap, jadwal batch terdekat, dan informasi pendaftaran, kunjungi halaman Cyber Security Bootcamp Rework Academy.