
Kamu lagi scroll lowongan IT Security Analyst, lalu langsung bingung karena jobdesknya penuh kata SIEM, pentest, dan zero-day. Atau kamu baca berita serangan ransomware di rumah sakit, tapi tidak benar-benar paham apa yang terjadi.
Tenang, istilah cyber security bisa dipelajari pelan-pelan untuk pemula. Berikut 20 istilah yang paling sering muncul. Agar lebih mudah dipahami akan dibagi ke 4 kategori. Anggap saja ini kamus security versi santai.
Ringkasan:
- 20 istilah ini dibagi jadi 4 kelompok: jenis ancaman, mekanisme perlindungan, teknik serangan, dan istilah dunia kerja cyber security.
- Menguasai istilah ini mempercepat pemahaman saat belajar materi lanjutan atau membaca job description.
- Beberapa istilah di sini juga sering muncul di soal wawancara kerja posisi tech dan IT.
Apa Saja Istilah Ancaman Siber yang Wajib Dikenal?
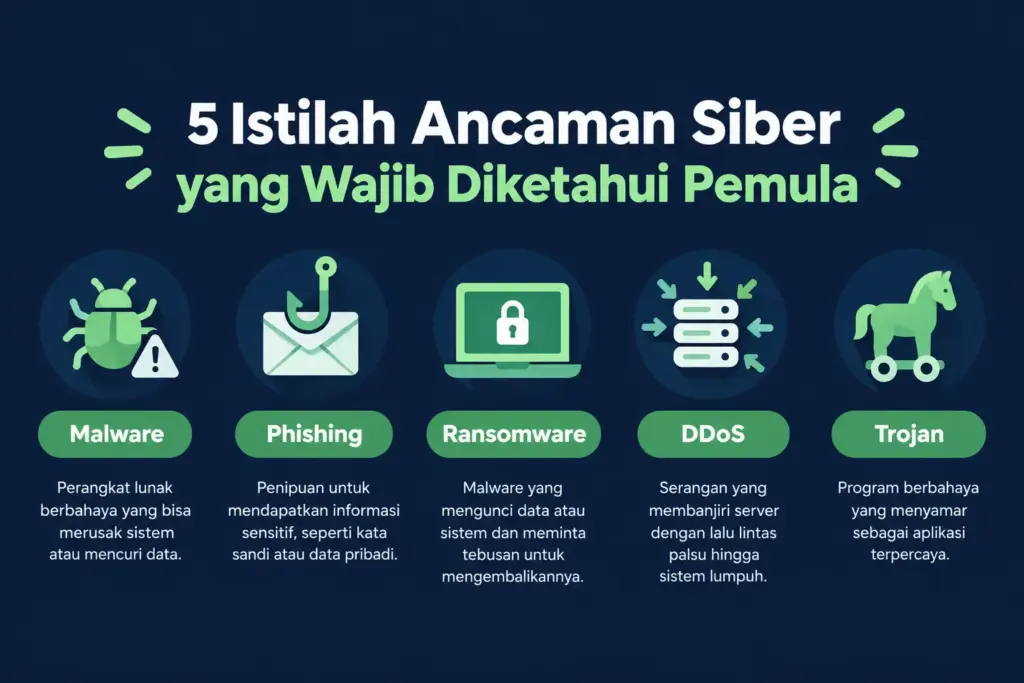
Ada 5 ancaman siber yang paling sering muncul di berita, laporan keamanan, dan percakapan sehari-hari di tim IT. Mulai dari pengertian malware, phishing, ransomware, sampai dua istilah lain yang tak kalah sering muncul.
- Malware: istilah payung untuk semua software berbahaya yang dirancang merusak sistem atau mencuri data. Analogikan seperti “hama” di dunia digital.
- Phishing: serangan lewat pesan atau situs palsu untuk memancing kamu menyerahkan data sensitif seperti password atau nomor rekening. Contohnya SMS “paketmu tertahan, klik link ini”.
- Ransomware: jenis malware yang mengunci file korban, lalu meminta tebusan agar file bisa diakses lagi. Hal ini mirip brankas yang digembok orang lain dan kuncinya baru diberikan setelah kamu bayar. Serangan ini pernah menyasar sistem rumah sakit dan instansi pemerintah.
- DDoS (Distributed Denial of Service): serangan yang membanjiri server dengan traffic buatan hingga layanan tidak bisa diakses pengguna asli. Seperti ratusan orang iseng menyerbu satu warung sampai pembeli sungguhan tidak bisa masuk.
- Trojan Horse: software berbahaya yang menyamar sebagai aplikasi berguna agar korban mau menginstalnya sendiri.
Setelah kenal ancamannya, kamu bisa lanjut belajar cyber security dari nol dengan lebih tenang.
Baca Juga: Belajar Cyber Security dari Nol Tanpa Background IT: Ini Roadmapnya
Istilah Cyber Security untuk Mekanisme Perlindungan
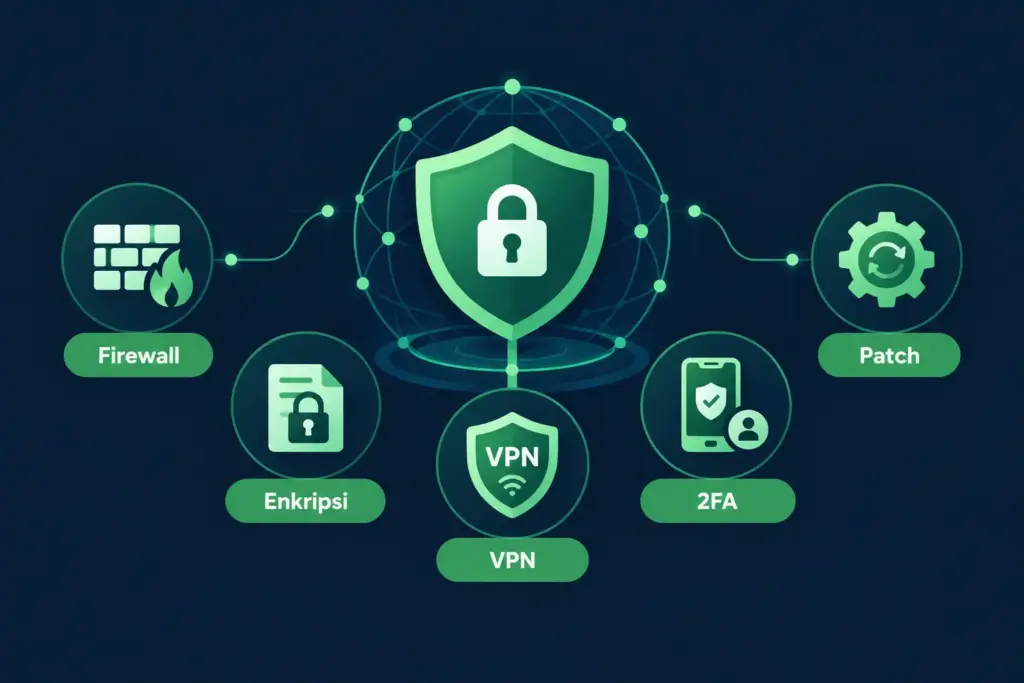
Setelah tahu ancamannya, penting untuk memahami istilah yang dipakai untuk bertahan. Istilah ini sering muncul di pengaturan perangkat dan konfigurasi jaringan.
- Firewall: sistem keamanan yang memfilter lalu lintas data masuk dan keluar jaringan berdasarkan aturan yang sudah ditetapkan. Perannya seperti satpam di gerbang perumahan.
- Enkripsi (Encryption): proses mengubah data menjadi kode acak sehingga tidak bisa dibaca tanpa kunci yang tepat. Dipakai di HTTPS, chat terenkripsi, dan penyimpanan data sensitif.
- VPN (Virtual Private Network): teknologi yang menyembunyikan alamat IP asli dan mengenkripsi koneksi internet, membuat traffic lebih aman terutama di Wi-Fi publik.
- 2FA (Two-Factor Authentication): metode verifikasi dua langkah yang meminta bukti tambahan di luar password, misalnya, kode OTP atau aplikasi autentikasi. Seperti pintu yang butuh kunci sekaligus sidik jari.
- Patch: pembaruan software yang dirilis developer untuk menutup celah keamanan yang baru ditemukan. Seperti menambal ban bocor. Kalau tidak di-update, celahnya tetap terbuka.
Firewall dan VPN baru sebagian kecil dari tools yang dipakai cyber security analyst sehari-hari.
| Mekanisme | Fungsi Utama | Contoh di Kehidupan Nyata |
|---|---|---|
| Firewall | Filter traffic jaringan | Router rumah, firewall perusahaan |
| Enkripsi | Lindungi data dari akses tidak sah | Gembok HTTPS di browser |
| VPN | Sembunyikan IP & enkripsi koneksi | Akses Wi-Fi publik dengan aman |
| 2FA | Verifikasi identitas ganda | OTP WhatsApp, Google Authenticator |
| Patch | Tutup celah keamanan yang ditemukan | Windows Update, update browser |
Istilah-istilah ini juga sering keluar di ujian sertifikasi cyber security untuk pemula.
Istilah Teknik dan Metode Serangan
Selain jenis ancamannya, ada istilah yang menjelaskan cara kerja penyerang. Istilah-istilah ini sering muncul di deskripsi lowongan cyber security dan materi ujian sertifikasi.
- Social Engineering: manipulasi psikologis supaya orang memberi akses ke sistem. Yang diserang bukan komputernya, tapi manusianya. Contohnya orang yang pura-pura jadi teknisi lalu minta password.
- Brute Force Attack: metode menyerang dengan mencoba semua kombinasi password secara otomatis dan sistematis sampai ketemu yang benar. Seperti menebak gembok koper tiga angka, dari 000 sampai 999.
- SQL Injection: serangan menyisipkan kode SQL berbahaya ke kolom input (seperti form login) untuk mengakses atau memanipulasi database yang seharusnya tidak bisa diakses. Bayangkan menyelipkan catatan palsu ke kotak saran, lalu petugas menurutinya sebagai perintah asli.
- Man-in-the-Middle (MitM): penyerang memposisikan diri di antara dua pihak yang berkomunikasi, menyadap atau mengubah data yang lewat tanpa mereka sadari. Seperti kurir nakal yang membuka dan membaca suratmu sebelum mengantarnya. Paling rawan di Wi-Fi publik tanpa enkripsi.
- Zero-Day Vulnerability: celah keamanan di software yang belum diketahui oleh vendor atau pengembangnya, sehingga belum ada patch-nya. Seperti pintu belakang yang belum disadari pemilik rumah, sementara pencuri sudah menemukannya. Sangat berbahaya karena tidak ada tameng saat celah ini ditemukan penyerang.
Teknik-teknik ini dipelajari dan disimulasikan oleh profesional pentest. Kalau kamu penasaran apa itu penetration tester, perannya mirip orang yang dibayar pemilik rumah untuk mencoba membobol pintunya, supaya kelemahannya ketahuan lebih dulu.
Sementara yang bertugas mendeteksi serangan seperti ini di perusahaan biasanya tim keamanan, salah satunya adalah SOC analyst.
Istilah Dunia Kerja Cyber Security
Ada juga istilah yang lebih sering muncul dalam konteks pekerjaan dan infrastruktur keamanan. Istilah ini akan kamu temui saat interview atau hari pertama kerja.
- Penetration Testing (Pentest): simulasi serangan yang dilakukan secara resmi dan terstruktur untuk menemukan celah keamanan sebelum penyerang sungguhan melakukannya. Anggap saja seperti menguji sistem alarm rumah dengan sengaja memicunya.
- SIEM (Security Information and Event Management): platform yang mengumpulkan, menganalisis, dan mengkorelasikan log dari berbagai sistem untuk mendeteksi aktivitas mencurigakan secara real-time.
- SOC (Security Operations Center): pusat komando tim keamanan yang memantau, mendeteksi, dan merespons insiden keamanan siber. Tim SOC bekerja 24/7 mengawasi seluruh infrastruktur.
- Vulnerability: kelemahan atau celah di sistem, aplikasi, atau konfigurasi jaringan yang bisa dieksploitasi penyerang untuk masuk tanpa izin. Seperti jendela yang lupa dikunci.
- Spyware: jenis malware yang diam-diam memantau aktivitas pengguna dan mengirim data (password, riwayat browsing, dokumen) ke pihak ketiga tanpa sepengetahuan korban.
Memahami istilah ini juga membantumu menilai prospek karier, termasuk seberapa besar gaji cyber security di Indonesia di tiap posisi.
Baca Juga: Apa Itu SOC Analyst: Tugas, Skill, dan Jenjang Karier
Sudah Hafal Istilahnya, Saatnya Bisa Menggunakannya

Hafal istilah itu. Tapi, di dunia kerja perusahaan butuh orang yang bisa menerapkannya. Mulai dari menganalisis serangan, mengaudit sistem, hingga menulis laporan security assessment.
Di Rework Academy, ada bootcamp cyber security selama 12 minggu dengan output project security assessment bersama company partner. Kamu dipandu mentor praktisi dari Telkom Indonesia, BCA Digital, dan Amar Bank.
Kalau kamu mencari jalur yang lebih terarah ke dunia kerja, ada juga program cyber security bersertifikat lewat Career Accelerator.
Untuk biaya dan jadwal batch terbaru, cek langsung di reworkacademy.com. Program ini cocok untuk pemula tanpa background IT, fresh graduate, atau karyawan yang belajar setelah jam kerja.
Baca Juga: Gaji Cyber Security di Indonesia 2026: Data Per Posisi
Pertanyaan Yang Sering Muncul Seputar Cyber Security
Apakah saya harus hafal semua 20 istilah ini sebelum mulai belajar cyber security?
Tidak perlu. Mulai saja dari kelompok ancaman dan perlindungan, karena dua kelompok itu paling sering muncul di materi berikutnya. Ibaratnya belajar bahasa asing: kosakata dasar dulu, baru yang teknis. Istilah dunia kerja seperti SIEM dan SOC akan lebih mudah nyantol setelah kamu praktik langsung.
Apa bedanya malware, ransomware, dan spyware?
Malware adalah payung besar untuk semua software berbahaya. Ransomware dan spyware sama-sama berada di bawah payung itu, jadi keduanya otomatis termasuk malware. Seperti mobil dan motor yang sama-sama kendaraan, tapi cara kerjanya beda. Ransomware mengunci file lalu meminta tebusan, sedangkan spyware mengintai diam-diam dan mencuri data tanpa kamu sadari.
Apakah zero-day vulnerability bisa dilindungi dengan antivirus biasa?
Tidak sepenuhnya. Antivirus tradisional mengenali ancaman lewat “daftar wajah” yang sudah dikenal (signature), sedangkan zero-day belum pernah masuk daftar itu. Perlindungannya lebih mengandalkan deteksi berbasis perilaku (behavior-based detection), pemantauan jaringan, dan memasang patch secepat mungkin setelah vendor merilisnya.