
Sudah berbulan-bulan belajar, Kali Linux sudah terinstal, nama-nama tools juga sudah kenal, tapi kok rasanya masih stagnan? Kemungkinan besar kamu terjebak kesalahan belajar cyber security yang tidak terasa salah.
Ini bukan karena kamu kurang rajin, tapi karena ada kebiasaan yang kelihatan benar padahal sebenarnya memperlambat progres. Yuk kenali 5 kesalahan pemula cyber security ini, lengkap dengan cara memperbaikinya.
Ringkasan Cepat:
- Kesalahan paling umum bukan soal malas, tapi soal urutan prioritas yang terbalik.
- Banyak pemula mahir tools tapi tidak bisa buat laporan yang dibutuhkan rekruter.
- Setiap kesalahan ada langkah koreksi konkret yang bisa langsung kamu terapkan.
Baca Juga: Belajar Cyber Security dari Nol Tanpa Background IT? Ini Roadmapnya
Ringkasan 5 Kesalahan Belajar Cyber Security dan Cara Koreksinya
| Kesalahan | Dampaknya | Cara Koreksi |
| Langsung ke tools sebelum paham networking | Tidak bisa baca hasil tools sendiri | Pelajari TCP/IP dan OSI model dulu |
| Hafal exploit tapi tidak paham alasannya | Stuck kalau tools atau environment berubah | Selalu tanya “kenapa bisa vulnerable?” |
| Tidak punya lab praktik virtual | Belajar hanya di kepala, tidak di tangan | Setup virtual machine (VM), latihan di platform simulasi |
| Langsung kejar sertifikasi premium | Investasi besar, fondasi belum kuat | Bangun portofolio dulu, sertifikasi menyusul |
| Abaikan skill dokumentasi dan laporan | Tidak lolos tahap rekrutmen | Latih pentest report dari setiap latihan |
Kesalahan #1: Langsung Belajar Tools Hacking Sebelum Paham Dasar Networking
Ini penyebab paling umum kenapa pemula berhenti setelah 2-3 bulan: langsung main tools tanpa tahu kenapa tools itu bekerja begitu. Ibaratnya melihat hasil rontgen tanpa pernah belajar anatomi. Gambarnya ada, tapi kamu nggak tahu artinya.
Makanya networking nggak bisa dilewati. Kamu perlu kenal TCP/IP (aturan perangkat saling kirim data), OSI model (pembagian proses komunikasi jaringan ke dalam 7 lapisan), plus protokol seperti HTTP, DNS (semacam buku telepon internet), dan DHCP (pembagi alamat IP otomatis). Tanpa itu, kamu tidak bisa membaca hasil scan dari tools yang kamu jalankan sendiri.
Cara belajar cyber security yang benar justru dimulai dari sini: dedikasikan 2-3 minggu pertama khusus untuk memahami networking. Kalau bingung urutannya, ikuti roadmap belajar cyber security dari nol supaya tiap tahap nyambung.
Kesalahan #2: Hafal Cara Exploit, tapi Tidak Paham Kenapa Bisa Terjadi
Ada perbedaan besar antara bisa pakai tools vs paham cyber security. Bedanya ada di level pemahaman. Ada dua istilah dasarnya: Exploit adalah cara memanfaatkan celah di sebuah sistem. Vulnerability adalah celah itu sendiri.
Misalnya, kamu bisa menjalankan exploit di Metasploit (tools untuk menjalankan exploit) untuk vulnerability tertentu, tapi tidak tahu kenapa celah itu bisa ada atau patch apa yang menutupnya. Kalau tools di-update atau environment berubah, kamu susah beradaptasi.
Tips belajar cyber security untuk pemula yang bisa langsung dipakai: untuk setiap teknik atau tools yang kamu pelajari, pastikan kamu paham tiga hal, yaitu cara kerjanya secara konsep, jenis sistem yang rentan, dan cara mitigasinya. Kamu bisa mulai dengan mengenal tools wajib cyber security analyst dan fungsinya, lalu bedah satu per satu pakai tiga pertanyaan tadi.
Baca Juga: Tools Wajib Cyber Security Analyst dan Fungsinya
Kesalahan #3: Tidak Punya Lab Praktik Sendiri
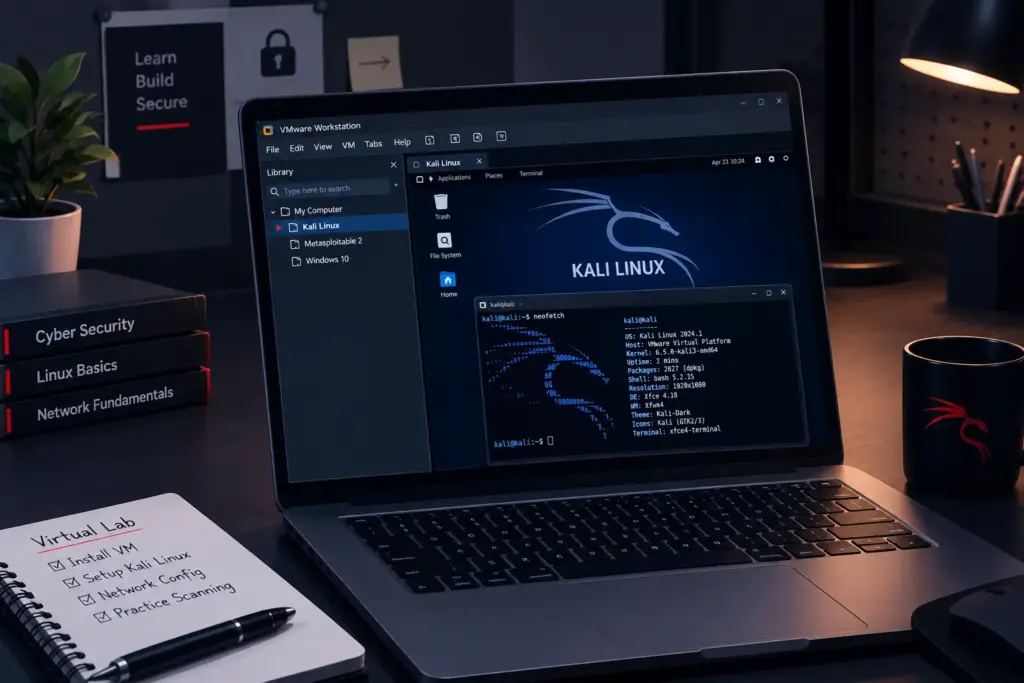
Belajar cyber security tanpa lab praktik itu seperti belajar berenang hanya dari buku. Teorinya masuk, tapi tidak akan jadi skill kalau tidak pernah dicoba langsung.
Solusinya adalah virtual lab, yaitu environment simulasi aman di laptopmu untuk bereksperimen tanpa risiko. Anggap saja seperti simulator pesawat untuk calon pilot. Kamu juga bisa pakai platform latihan gratis atau freemium:
- TryHackMe: latihannya dipandu langkah demi langkah, ramah untuk yang baru mulai.
- Hack The Box: lebih menantang, karena kamu harus membobol mesin target sendiri.
Setup minimalnya cukup VirtualBox atau VMware dengan 1 VM Kali Linux sebagai tempat latihan dan 1 VM target seperti Metasploitable, sistem yang sengaja dibuat rentan supaya aman dijadikan sasaran latihan.
Jangan tunggu kamu merasa siap. Mulai saja dari 1 VM dan 1 challenge sederhana. Kalau kamu belajar tech sambil tetap kerja, sesi latihan kecil yang rutin lebih realistis daripada menunggu waktu luang yang panjang.
Kalau kamu butuh ritme belajar yang terstruktur dan sudah ada porsi praktiknya, kamu bisa intip kurikulum bootcamp cyber security sebagai gambaran.
Kesalahan #4: Langsung Mengincar Sertifikasi Premium Sebelum Ada Fondasi
Sertifikasi memang berharga, tapi urutan yang salah bisa membuang waktu dan biaya tanpa hasil yang optimal. Ibarat membeli helm mahal sebelum bisa naik motor.
Banyak pemula yang belajar cyber security langsung mengincar sertifikasi bergengsi karena terlihat keren di LinkedIn. Padahal beberapa sertifikasi level lanjut, seperti CISSP, mensyaratkan pengalaman kerja bertahun-tahun untuk mendapat title penuhnya, jadi sertifikasi ini bukan start yang tepat untuk pemula.
Nah caranya memperbaikinya adalah bangun portofolio praktik dulu, baru pertimbangkan sertifikasi cyber security yang tepat untuk pemula yang dikenal rekruter.
Kenapa portofolio dulu? Sertifikat menunjukkan kamu lulus ujian, sedangkan portofolio menunjukkan kamu benar-benar bisa mengerjakan. Ini juga membantu kalau kamu sedang career switch ke bidang tech dan belum punya pengalaman kerja di bidang ini.
Baca Juga: Sertifikasi Cyber Security untuk Pemula: Mana yang Diambil Duluan?
Kesalahan #5: Mengabaikan Skill Dokumentasi dan Laporan
Ini kesalahan belajar cyber security yang paling jarang dibahas, tapi paling sering jadi pembeda antara yang lolos seleksi kerja dan yang tidak. Di dunia kerja, hasil kerja security analyst harus bisa dikomunikasikan ke tim non-teknis, seperti manajer, klien, atau c-level.
Laporan yang baik bukan sekadar daftar temuan. Bayangkan mekanik yang cuma bilang “mesinnya bermasalah”. Kamu pasti ingin tahu bagian mana, seberapa parah, dan apa yang harus dilakukan. Langsung security juga begitu: ada konteks, level risiko, dan rekomendasi yang bisa langsung dijalankan.
Rekruter pun sering menilai kandidat dari kualitas dokumentasi di portofolio, bukan hanya dari banyaknya tools yang dikuasai. Jadi mulai sekarang, dokumentasikan setiap sesi latihan: catat temuan, metodologi, apa yang berhasil, dan cara mitigasinya.
Di program Career Accelerator Cyber Security, kamu menutup program dengan real project security assessment bersama company partner, jadi skill dokumentasi ini dilatih langsung.
Kemampuan menjelaskan hasil kerja ke orang lain juga termasuk skill yang tahan otomatisasi AI, karena butuh pertimbangan dan konteks yang tidak mudah digantikan mesin.
Belajar Cyber Security dengan Arah yang Jelas, Bukan Coba-Coba

Kelima kesalahan tadi punya akar yang sama: belajar tanpa struktur dan tanpa feedback dari praktisi yang sudah ada di industri. Kalau kamu butuh panduan belajar cyber security pemula yang lebih terarah, kamu bisa mulai dari Rework Academy.
Kalau kamu mencari bootcamp cyber security yang terarah, Cyber Security Bootcamp Rework Academy berjalan selama 12 minggu bersama mentor praktisi dari Telkom Indonesia, BCA Digital, dan Amar Bank, dengan output akhir real project security assessment bersama company partner.
Cocok untuk pemula tanpa background IT, fresh graduate, dan karyawan yang belajar setelah jam kerja. Cek biaya dan jadwal batch terbaru langsung di reworkacademy.com.
FAQ
Apakah saya harus punya background IT untuk mulai belajar cyber security?
Tidak harus. Kamu bisa mulai belajar cyber security tanpa background IT, karena dasar networking bisa dipelajari dari nol. Program Rework Academy juga dirancang ramah pemula tanpa syarat background IT.
Berapa lama waktu yang dibutuhkan untuk siap kerja di bidang cyber security?
Jawabannya bervariasi, tergantung seberapa intens dan konsisten kamu belajar. Jalur terstruktur biasanya lebih terarah karena ada kurikulum, mentor, dan proyek, sedangkan belajar mandiri butuh waktu lebih untuk menyusun urutan sendiri. Ukur kesiapanmu dari portofolio dan kemampuan praktik, bukan dari lamanya waktu belajar.
Tools apa yang perlu dikuasai di tahap awal, sebelum ke tools exploit?
Fokus dulu ke tools networking: Wireshark untuk menganalisis lalu lintas data dan Nmap untuk memindai jaringan. Setelah itu baru lanjut ke tools yang lebih advanced. Detailnya ada di artikel tools wajib cyber security analyst.
Apakah portofolio lebih penting dari sertifikasi saat melamar kerja cyber security entry-level?
Keduanya relevan, tapi untuk posisi entry-level rekruter cenderung lebih mudah menilai portofolio yang konkret, karena kamu belum punya pengalaman kerja yang bisa dilihat. Sertifikasi tetap membantu sebagai pelengkap.