
Portofolio cyber security adalah kumpulan proyek nyata yang membuktikan kemampuan Anda mengamankan sistem, menganalisis ancaman, dan menemukan celah keamanan, meski belum pernah bekerja di posisi security. Portofolio ini menjadi bukti konkret di hadapan perekrut, menggantikan pengalaman kerja formal yang belum Anda miliki.
Kalau Anda sedang mencoba masuk ke dunia cyber security dari nol, kalimat “minimal 2 tahun pengalaman” di lowongan kerja pasti terasa seperti tembok. Anda paham konsep firewall, sudah nonton puluhan video tentang penetration testing, bahkan sudah lulus kursus dasar. Tapi begitu HRD bertanya “pernah kerja di posisi apa?”, jawabannya kosong. Di titik inilah portofolio mengambil alih peran yang biasanya dipegang riwayat kerja.
Kenapa Portofolio Lebih Penting dari Pengalaman Kerja di Cyber Security?
Perekrut di bidang keamanan siber mencari bukti bahwa Anda bisa berpikir seperti seorang analis atau penyerang, bukan sekadar hafal teori. Portofolio yang berisi proyek nyata, meski dikerjakan sendiri di luar konteks perusahaan, sudah cukup meyakinkan asalkan prosesnya jelas dan hasilnya terdokumentasi dengan baik.
Perekrut Cari Bukti, Bukan Cuma Ijazah
Cyber security adalah bidang yang sangat praktik. Anda bisa hafal definisi vulnerability assessment di luar kepala, tapi kalau belum pernah benar-benar menjalankannya, jawaban itu tidak berarti banyak saat wawancara teknis. Sebaliknya, kandidat yang bisa menunjukkan “ini laporan hasil audit yang saya kerjakan di website pribadi saya, ini temuannya, ini rekomendasi perbaikannya” langsung punya kredibilitas yang jauh lebih kuat daripada sekadar mencantumkan sertifikat di CV.
Ijazah dan sertifikasi tetap berguna sebagai sinyal bahwa Anda paham dasar teori. Tapi portofolio adalah bukti bahwa teori itu sudah Anda praktikkan, dan itu yang paling dicari perekrut ketika membandingkan kandidat tanpa pengalaman kerja formal.
Portofolio Menjembatani “Belum Berpengalaman” dengan “Sudah Bisa”
Di komunitas cyber security Indonesia, cukup umum menemukan profesional yang masuk ke bidang ini secara otodidak, lewat kompetisi capture the flag (CTF), program bug bounty, atau proyek pribadi, bukan lewat jalur kerja formal terlebih dahulu. Perekrut lokal pun makin terbiasa dengan pola ini, terutama untuk posisi entry level seperti Security Analyst atau SOC Analyst, selama portofolio yang ditunjukkan relevan dengan kebutuhan pekerjaan yang dilamar.
Yang membedakan kandidat yang lolos dan yang tidak biasanya bukan soal punya pengalaman kerja atau tidak, tapi seberapa jelas portofolio itu menunjukkan proses berpikir: apa masalah yang dicari, tools apa yang dipakai, dan apa kesimpulannya.
6 Proyek Portofolio Cyber Security yang Bisa Dikerjakan Tanpa Pengalaman Kerja
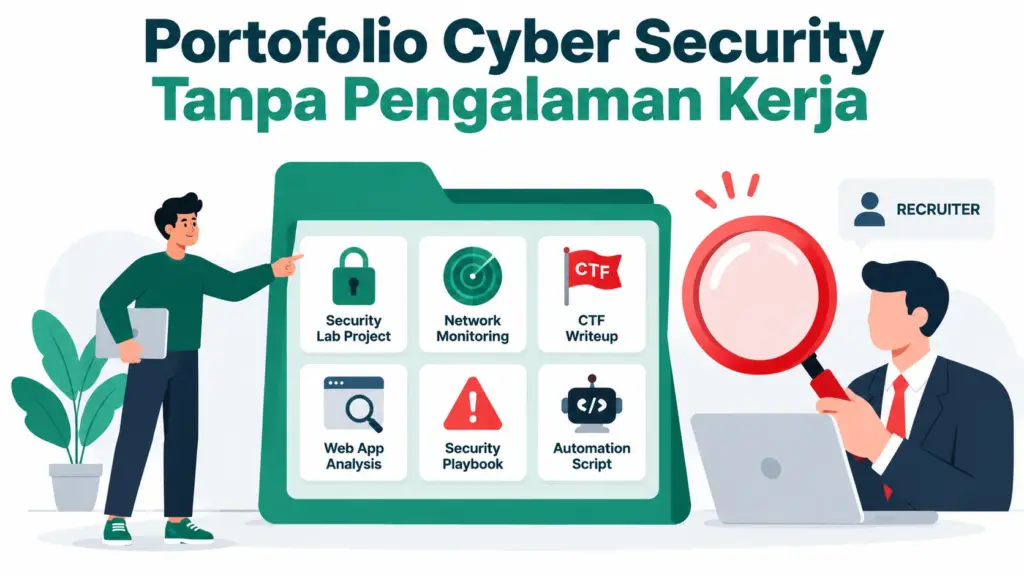
Anda tidak perlu menunggu diterima kerja dulu untuk mulai membangun portofolio. Berikut enam proyek yang bisa dikerjakan sendiri, dari rumah, tanpa akses ke sistem perusahaan mana pun.
1. Bangun Home Lab dan Amankan Server Pribadi
Home lab adalah lingkungan simulasi yang Anda bangun sendiri, biasanya lewat mesin virtual (VM), untuk berlatih konfigurasi dan mengamankan sistem tanpa risiko merusak perangkat produksi. Mulai dari yang sederhana: pasang VM Linux, konfigurasikan firewall, aktifkan SSL untuk layanan web, lalu coba amankan akses SSH dengan autentikasi berbasis kunci alih-alih password.
Output yang bisa Anda tunjukkan: dokumentasi konfigurasi lengkap dengan alasan di balik setiap keputusan keamanan yang Anda ambil, misalnya kenapa Anda memilih menutup port tertentu atau mengaktifkan fail2ban untuk mencegah percobaan login brute force.
2. Analisis Traffic Jaringan dengan Wireshark
Wireshark adalah tools analisis paket jaringan yang hampir selalu muncul di lowongan Security Analyst maupun SOC Analyst. Coba tangkap traffic dari home lab Anda sendiri, lalu identifikasi pola mencurigakan, misalnya koneksi ke port yang tidak lazim atau percobaan port scanning.
Output: laporan singkat berisi screenshot capture, penjelasan pola yang ditemukan, dan interpretasi Anda terhadap potensi risikonya. Laporan seperti ini menunjukkan bahwa Anda paham bagaimana membaca traffic jaringan, bukan sekadar tahu nama tools-nya.
3. Ikuti Capture The Flag (CTF) dan Tulis Write-Up
CTF adalah kompetisi simulasi keamanan siber di mana peserta memecahkan tantangan teknis, seperti cryptography, web exploitation, atau reverse engineering, untuk menemukan “flag” tersembunyi. Platform seperti TryHackMe, Hack The Box, atau PicoCTF menyediakan ratusan tantangan berjenjang, dari level pemula sampai tingkat lanjut.
Setiap kali menyelesaikan tantangan, tulis write-up: dokumentasi langkah demi langkah bagaimana Anda memecahkan masalah tersebut. Write-up inilah yang jadi bukti proses berpikir Anda, bukan cuma hasil akhirnya. Unggah ke GitHub atau blog pribadi supaya bisa diakses perekrut.
4. Lakukan Audit Keamanan Dasar di Website Pribadi
Kalau Anda punya website pribadi atau blog, jadikan itu objek latihan. Cek header keamanan, validitas sertifikat SSL, dan potensi kerentanan umum dengan merujuk pada OWASP Top 10, daftar sepuluh risiko keamanan aplikasi web paling kritis yang disusun Open Worldwide Application Security Project.
Output: laporan temuan berformat sederhana, celah apa yang ditemukan, seberapa berisiko, dan rekomendasi perbaikannya. Format ini meniru laporan audit keamanan sungguhan yang dipakai di industri, sehingga langsung relevan bagi perekrut yang membaca portofolio Anda.
5. Simulasikan Skenario Incident Response
Buat studi kasus insiden keamanan fiktif, misalnya “server internal terkena serangan ransomware” atau “terjadi akses tidak sah ke database pelanggan”. Susun langkah respons Anda berdasarkan NIST Cybersecurity Framework, kerangka kerja dari National Institute of Standards and Technology yang terdiri dari lima fungsi inti: Identify, Protect, Detect, Respond, dan Recover.
Output: playbook singkat yang menjelaskan apa yang Anda lakukan di tiap fase, dari mengidentifikasi ruang lingkup insiden sampai langkah pemulihan sistem. Proyek ini sangat relevan kalau Anda mengincar posisi SOC Analyst.
6. Bangun Otomasi Sederhana dengan Python
Tidak semua pekerjaan cyber security soal menyerang atau bertahan secara manual. Banyak posisi entry level menghargai kandidat yang bisa mengotomasi tugas berulang. Coba buat script Python sederhana, misalnya untuk memantau daftar IP yang diizinkan mengakses sistem (allow list) dan otomatis mencabut akses IP yang mencurigakan.
Output: repository kode di GitHub, lengkap dengan README yang menjelaskan cara kerja script, masalah yang diselesaikan, dan potensi pengembangan lanjutan.
Platform Latihan Terbaik untuk Membangun Proyek Portofolio
Sebelum memulai proyek di atas, Anda perlu tahu di mana berlatih. Ketiga platform berikut punya karakter berbeda, jadi pilih sesuai level dan tujuan Anda.
| Platform | Kurva Belajar | Fokus Utama | Paling Cocok Untuk |
| TryHackMe | Landai, berbasis panduan langkah demi langkah | Konsep dasar sampai menengah, dijelaskan secara terstruktur | Pemula total yang butuh arahan jelas sebelum eksplorasi mandiri |
| Hack The Box | Curam, minim panduan | Simulasi machine dan skenario yang mendekati kondisi nyata | Kandidat yang sudah punya fondasi dan ingin mengasah kemampuan problem solving mandiri |
| CTF lokal Indonesia | Bervariasi tergantung penyelenggara | Kompetisi berbatas waktu, sering diadakan komunitas atau kampus | Membangun jejaring, mengukur kemampuan dibanding peserta lain, dan menambah pengalaman kompetitif di CV |
Strategi yang paling efektif untuk pemula: mulai dari TryHackMe untuk membangun fondasi dan kepercayaan diri, lalu naik ke Hack The Box begitu Anda sudah nyaman menyelesaikan tantangan tanpa panduan penuh. Ikuti CTF lokal sebagai pelengkap, sekaligus cara memperluas jaringan profesional di komunitas cyber security Indonesia.
Cara Mendokumentasikan Proyek agar Terlihat Profesional
Proyek yang bagus bisa kehilangan nilainya kalau didokumentasikan asal-asalan. Perekrut tidak akan menjalankan ulang proyek Anda, mereka menilai dari cara Anda menjelaskannya. Gunakan kerangka sederhana berikut untuk setiap proyek:
- Ringkasan — jelaskan dalam dua sampai tiga kalimat apa masalah yang Anda coba selesaikan dan kenapa itu penting.
- Tools & Metodologi — sebutkan tools spesifik yang dipakai (Wireshark, Nmap, Python, dan sejenisnya) serta langkah-langkah yang Anda tempuh secara berurutan.
- Temuan — paparkan hasil konkret: kerentanan yang ditemukan, pola anomali di traffic, atau hasil dari script otomasi yang dibuat.
- Rekomendasi — tutup dengan saran perbaikan atau langkah lanjutan, ini menunjukkan Anda tidak cuma menemukan masalah tapi juga tahu cara menyelesaikannya.
Kerangka ini meniru format laporan keamanan yang dipakai profesional di industri, sehingga saat perekrut membacanya, kesan yang muncul bukan “ini latihan orang belajar”, tapi “ini kandidat yang sudah berpikir seperti praktisi”.
Dimana Menampilkan Portofolio Cyber Security Anda?
Setelah proyek dan dokumentasi siap, langkah berikutnya adalah memastikan portofolio itu mudah ditemukan.
GitHub atau GitLab adalah tempat paling wajar untuk menyimpan kode, script otomasi, dan write-up CTF. Perekrut teknikal terbiasa mengecek repository kandidat untuk melihat konsistensi kontribusi, bukan cuma satu proyek besar yang dipoles.
LinkedIn cocok untuk membagikan ringkasan proyek dalam bentuk post, sekaligus membangun jejak digital yang terlihat oleh recruiter yang sedang aktif mencari kandidat. Cantumkan link ke repository atau write-up lengkap di setiap post.
Website atau blog pribadi memberi kontrol penuh atas presentasi portofolio Anda, cocok kalau Anda ingin menampilkan beberapa proyek sekaligus dalam satu halaman yang rapi, lengkap dengan narasi proses belajar Anda dari awal.
Idealnya, gunakan ketiganya secara bersamaan: GitHub sebagai pusat kode dan dokumentasi teknis, LinkedIn untuk visibilitas ke perekrut, dan website pribadi sebagai etalase yang merangkum semuanya dalam satu tempat.
Bangun Portofolio Terarah Lewat Bimbingan Mentor Praktisi
Mengerjakan proyek portofolio secara otodidak memang bisa dilakukan, tapi ada risiko yang sering luput: Anda bisa menghabiskan berbulan-bulan mengerjakan proyek yang ternyata kurang relevan dengan apa yang benar-benar dicari perusahaan. Tanpa masukan dari orang yang sudah bekerja di industri, sulit menilai apakah proyek yang Anda buat sudah cukup atau justru melewatkan aspek penting yang jadi standar penilaian HRD dan tim teknikal.
Di sinilah bimbingan terstruktur berperan. Cyber Security Bootcamp dari Rework Academy dirancang khusus untuk career switcher dan fresh graduate yang belum punya pengalaman kerja di bidang keamanan siber. Kelas berlangsung online lewat Zoom pada malam hari, dua kali seminggu, sehingga Anda tetap bisa bekerja penuh waktu sambil membangun kemampuan baru. Mentor yang mengajar adalah praktisi aktif dari perusahaan seperti Bank Mandiri, BCA Digital, dan Telkom Indonesia, yang tahu persis proyek seperti apa yang benar-benar dihargai saat proses rekrutmen.
Di akhir program, Anda mengerjakan real-project security assessment bersama company partner, hasil yang jauh lebih kuat untuk dicantumkan di portofolio dibandingkan proyek simulasi yang dikerjakan sendirian, karena benar-benar melibatkan konteks bisnis nyata.
Pertanyaan Seputar Portofolio Cyber Security
Apakah portofolio bisa menggantikan pengalaman kerja sepenuhnya saat melamar posisi cyber security? Untuk posisi entry level seperti Security Analyst atau SOC Analyst, portofolio yang kuat sering kali cukup menggantikan ketiadaan pengalaman kerja formal. Perekrut lebih fokus pada bukti kemampuan praktik daripada riwayat jabatan.
Berapa banyak proyek yang idealnya ada di portofolio cyber security untuk pemula? Tiga sampai enam proyek yang terdokumentasi rapi jauh lebih baik daripada sepuluh proyek yang dangkal. Fokus pada kualitas dokumentasi dan variasi skill yang ditunjukkan, bukan jumlah proyek.
Apakah saya perlu sertifikasi seperti CompTIA Security+ sebelum membangun portofolio? Tidak wajib di awal. Anda bisa mulai membangun proyek portofolio bersamaan dengan belajar dasar-dasar cyber security. Sertifikasi bisa menyusul sebagai pelengkap begitu Anda sudah punya arah karier yang lebih jelas, misalnya spesialisasi di penetration testing atau SOC.
Apakah proyek CTF benar-benar dihargai perekrut, atau hanya dianggap “latihan”? Selama Anda menulis write-up yang menjelaskan proses berpikir, bukan sekadar mengklaim menyelesaikan tantangan, CTF dihargai sebagai bukti kemampuan problem solving teknikal, terutama untuk posisi yang berhubungan dengan penetration testing.
Berapa lama waktu yang dibutuhkan untuk membangun portofolio cyber security dari nol? Tergantung intensitas belajar, tapi dengan konsistensi dua sampai tiga proyek per bulan, portofolio yang cukup kuat untuk mulai melamar biasanya bisa terbentuk dalam tiga sampai enam bulan.
Apakah portofolio cyber security harus dalam bahasa Inggris? Tidak harus, tapi disarankan menulis dokumentasi utama (README, write-up) dalam bahasa Inggris jika Anda menargetkan perusahaan multinasional atau posisi yang sering berinteraksi dengan tim global. Untuk melamar di perusahaan lokal, dokumentasi berbahasa Indonesia yang jelas dan rapi tetap dihargai.
Kesimpulan
Ketiadaan pengalaman kerja bukan penghalang mutlak untuk masuk ke dunia cyber security, selama Anda punya portofolio yang membuktikan kemampuan secara konkret. Mulai dari proyek sederhana seperti home lab dan analisis traffic, sampai simulasi incident response berbasis framework industri, semuanya bisa dikerjakan sendiri asal didokumentasikan dengan format yang jelas dan profesional.
Kalau Anda ingin proyek portofolio yang dikerjakan benar-benar terarah, bukan sekadar tebakan tentang apa yang dicari perusahaan, Cyber Security Bootcamp Rework Academy bisa jadi langkah yang mempercepat proses itu, lengkap dengan bimbingan mentor praktisi dan proyek nyata bersama company partner.