
Red Team dan Blue Team adalah dua jalur karier utama di dunia cyber security (keamanan siber). Red Team berperan sebagai penyerang: menguji celah sistem melalui simulasi serangan yang menyerupai ancaman nyata. Blue Team bertugas mempertahankan: memantau ancaman, mendeteksi intrusi, dan merespons insiden sebelum kerusakan meluas. Memilih salah satunya menentukan skill apa yang perlu kamu kuasai, sertifikasi mana yang harus diambil lebih dulu, dan posisi karier seperti apa yang akan terbuka bagimu.
Di sini kamu tidak hanya akan menemukan perbedaan teknis keduanya. Kamu akan menemukan perbandingan gaji per level dari data pasar Indonesia 2026, jalur karier dari entry level hingga senior, dan panduan konkret untuk menentukan jalur mana yang paling realistis untukmu dimulai, termasuk kalau kamu belum punya latar belakang IT sama sekali.
Apa Itu Red Team dan Blue Team dalam Cyber Security?
Red Team adalah tim offensive security yang bekerja layaknya hacker, tapi dengan izin resmi dari perusahaan yang menyewa mereka. Tugas utamanya: menemukan celah dalam sistem, jaringan, atau aplikasi sebelum penyerang sungguhan menemukannya. Metode yang digunakan pun sama dengan yang dipakai hacker nyata, mulai dari social engineering, phishing, eksploitasi celah sistem (exploit), hingga simulasi serangan terkoordinasi yang menyerupai ancaman dunia nyata.
Blue Team adalah tim defensive security yang bertanggung jawab menjaga sistem tetap aman dari ancaman siber. Kalau Red Team bertugas menemukan lubang dalam tembok, Blue Team bertugas menambalnya sekaligus memastikan tidak ada yang bisa masuk tanpa izin. Sehari-hari, mereka memantau log jaringan, menganalisis aktivitas mencurigakan, dan merespons insiden ketika serangan berhasil menembus pertahanan.
Gambaran sederhananya begini: bayangkan sebuah bank. Red Team adalah tim khusus yang dikontrak untuk mencoba merampok bank itu secara simulasi, supaya pihak bank tahu celah mana yang perlu diperkuat. Blue Team adalah tim keamanan yang bekerja di dalam bank setiap hari, memastikan semua sistem berjalan aman dan siap menghadapi serangan kapanpun datangnya.
Dalam praktik industri di Indonesia, tidak semua perusahaan memiliki kedua tim ini secara formal. Perusahaan skala kecil hingga menengah biasanya mengandalkan Security Analyst yang merangkap fungsi Blue Team. Sedangkan perusahaan besar di sektor perbankan, fintech, dan BUMN sudah mulai memiliki struktur Red Team yang terpisah, terutama seiring meningkatnya regulasi keamanan siber dari OJK dan BSSN.
Perbedaan Red Team vs Blue Team: Perbandingan Lengkap
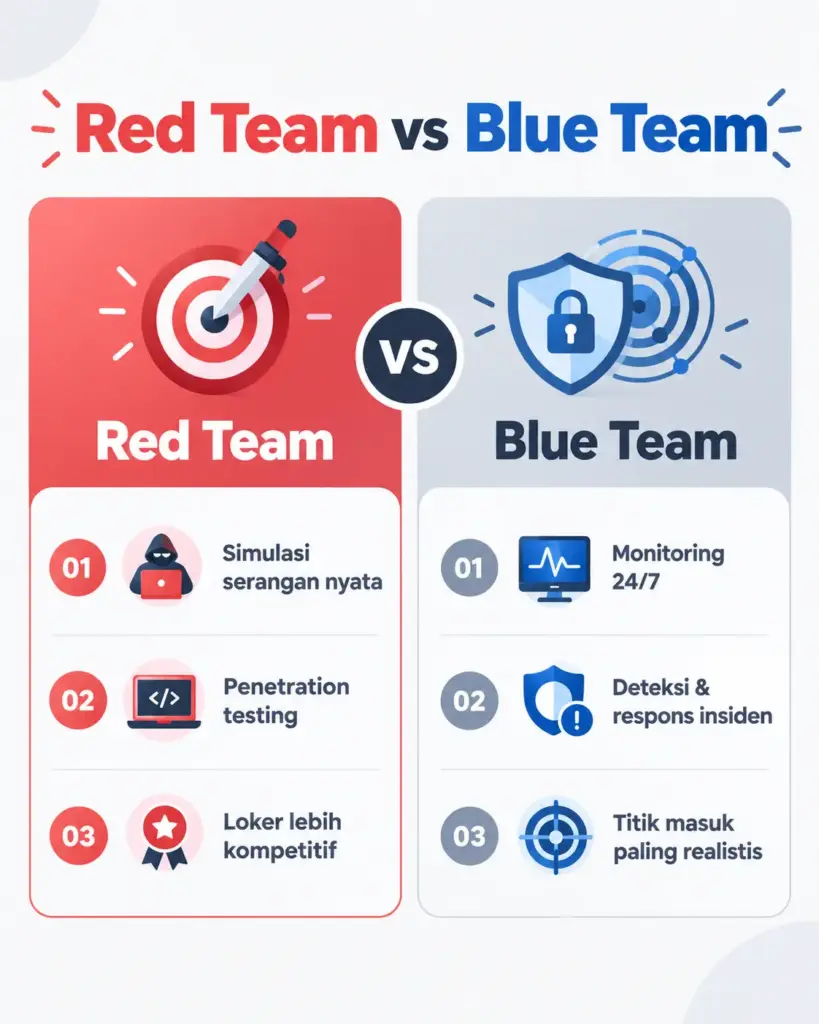
Berikut gambaran perbedaan menyeluruh antara kedua jalur ini:
| Aspek | Red Team | Blue Team |
| Pendekatan | Ofensif (menyerang) | Defensif (mempertahankan) |
| Tugas Utama | Simulasi serangan, penetration testing, vulnerability assessment | Monitoring jaringan, deteksi ancaman, respons insiden |
| Tools Utama | Kali Linux, Metasploit, Burp Suite, Nmap, Cobalt Strike | SIEM (Splunk, QRadar), IDS/IPS, Firewall, EDR |
| Skill Inti | Penetration testing, exploit development, social engineering | Threat detection, incident response, analisis log, manajemen SIEM |
| Sertifikasi Populer | CEH, OSCP, GPEN, CompTIA PenTest+ | CompTIA Security+, CISSP, GCIH, BTL1 |
| Contoh Jabatan | Pentester, Ethical Hacker, Red Team Operator | SOC Analyst, Incident Responder, Threat Hunter |
| Ketersediaan Loker | Lebih terbatas dan kompetitif | Lebih banyak dan stabil |
| Cocok untuk Pemula | Sebaiknya setelah menguasai fondasi Blue Team | Titik masuk yang paling umum dan realistis |
Satu insight penting yang jarang dibahas: banyak Red Teamer profesional memulai karier mereka sebagai Blue Teamer. Logikanya sederhana: untuk bisa menyerang sistem secara efektif, kamu perlu memahami cara sistem itu dipertahankan. Fondasi defensive security adalah bekal terkuat sebelum bergerak ke spesialisasi ofensif.
Tugas dan Tanggung Jawab Red Team
1. Mensimulasikan Serangan Nyata
Red Team tidak sekadar mengklik tombol scan lalu menunggu laporan otomatis. Mereka merancang skenario serangan yang menyerupai ancaman dunia nyata: mengirim email phishing yang ditargetkan ke karyawan tertentu, mencari celah pada sistem lama yang belum di-patch, hingga menguji apakah akses fisik ke area server bisa dimanfaatkan untuk menyusup ke jaringan internal.
2. Penetration Testing dan Vulnerability Assessment
Penetration testing (pentest) adalah proses menguji sistem, aplikasi, atau jaringan dengan mencoba membobolnya secara terkontrol dan legal. Berbeda dengan pemindaian otomatis biasa, pentest melibatkan penilaian manual dan kreativitas manusia untuk menemukan celah yang tidak terdeteksi alat otomatis.
Tools yang sering dipakai Red Team:
- Kali Linux: sistem operasi utama dengan ratusan alat keamanan bawaan
- Metasploit: framework untuk eksplorasi dan eksploitasi kerentanan
- Burp Suite: alat pengujian keamanan aplikasi web
- Nmap: pemindaian jaringan dan identifikasi port yang aktif
- Cobalt Strike: platform simulasi serangan untuk skenario tingkat lanjut
3. Menyerahkan Laporan Temuan
Setelah sesi pengujian selesai, Red Team mendokumentasikan semua yang ditemukan: celah apa saja yang berhasil dieksploitasi, seberapa jauh mereka bisa masuk ke sistem, dan apa dampak potensialnya kalau ini dilakukan penyerang sungguhan. Laporan ini kemudian diserahkan ke Blue Team untuk ditindaklanjuti.
Kemampuan menulis laporan yang jelas dan mudah dipahami oleh tim non-teknis adalah skill yang sering diremehkan, tapi sangat menentukan reputasi seorang Pentester di mata klien dan manajemen.
Untuk ulasan mendalam soal profesi ini, baca: Apa Itu Pentester: Mengenal Profesi Penetration Tester
Tugas dan Tanggung Jawab Blue Team
1. Monitoring Jaringan Secara Real-Time
Blue Team memantau aktivitas jaringan menggunakan Security Information and Event Management (SIEM), yaitu sistem yang mengumpulkan log dari berbagai sumber seperti server, firewall, dan endpoint, lalu menganalisis polanya untuk mendeteksi aktivitas mencurigakan. Ketika ada anomali, mereka yang pertama mendapat alert dan mengevaluasi apakah itu ancaman nyata atau hanya false positive.
Tools yang umum dipakai Blue Team:
- SIEM seperti Splunk atau IBM QRadar untuk korelasi log dan deteksi ancaman
- IDS/IPS (Intrusion Detection/Prevention System) seperti Snort atau Suricata untuk identifikasi serangan di jaringan
- Firewall seperti Palo Alto atau FortiGate untuk memfilter traffic yang masuk dan keluar
- EDR (Endpoint Detection and Response) seperti CrowdStrike untuk perlindungan perangkat endpoint secara real-time
2. Merespons Insiden Keamanan
Ketika ancaman terdeteksi, Blue Team harus bergerak cepat. Proses incident response mencakup beberapa tahap yang berurutan: identifikasi ancaman, isolasi sistem yang terdampak agar penyebaran terhenti, pemberantasan ancaman dari sistem, pemulihan ke kondisi normal, dan analisis pasca-insiden untuk mencegah kejadian serupa di masa depan.
Kecepatan respons sangat kritis. Setiap menit yang terlewat dalam menangani insiden keamanan bisa berarti kerugian data atau finansial yang terus bertambah bagi perusahaan.
3. Security Hardening dan Manajemen Kebijakan
Blue Team tidak hanya bekerja secara reaktif. Mereka juga secara proaktif memperkuat sistem: melakukan patch management secara rutin, mengkonfigurasi sistem sesuai standar keamanan internasional seperti NIST atau ISO 27001, dan menyusun kebijakan keamanan yang harus diikuti seluruh karyawan.
Satu fakta yang jarang disebut soal ketersediaan loker: setiap perusahaan, dari startup hingga BUMN, membutuhkan setidaknya satu orang yang menjalankan fungsi Blue Team. Tidak semua perusahaan memiliki budget untuk menjalankan Red Team secara rutin. Ini membuat posisi Blue Team jauh lebih banyak tersedia di pasar kerja dan lebih stabil dibanding posisi Red Team yang lebih selektif.
Untuk detail lebih lengkap soal profesi SOC Analyst, baca: Apa Itu SOC Analyst: Tugas, Skill, dan Jenjang Karier
Gaji Red Team vs Blue Team di Indonesia 2026
Ini bagian yang jarang dibahas secara langsung dalam satu tempat. Berikut perbandingan gaji berdasarkan data pasar Indonesia:
| Level | Red Team (Pentester / Ethical Hacker) | Blue Team (SOC Analyst / Security Analyst) |
| Entry Level (0-2 tahun) | Rp7 juta – Rp15 juta/bulan | Rp5,5 juta – Rp7,15 juta/bulan |
| Mid Level (3-5 tahun) | Rp15 juta – Rp30 juta/bulan | Rp8 juta – Rp18 juta/bulan |
| Senior (5 tahun ke atas) | Rp30 juta – Rp45 juta/bulan | Rp20 juta – Rp40 juta+/bulan |
Data gaji mengacu pada Glassdoor Indonesia 2026 dan data pasar terkini. Angka dapat bervariasi tergantung industri, ukuran perusahaan, dan lokasi.
Ada beberapa poin penting dari data di atas yang perlu kamu pahami sebelum menggunakannya sebagai pertimbangan.
Soal gaji entry level: Red Team memang sedikit lebih tinggi di awal. Tapi ini bukan tanpa syarat. Posisi Junior Pentester hampir selalu mensyaratkan skill pentest yang sudah bisa dibuktikan dengan portofolio atau sertifikasi seperti CEH atau OSCP. Kalau kamu masih benar-benar dari nol, angka entry level Red Team itu belum relevan untuk kamu sekarang.
Soal gaji senior: Jarak antara Red Team dan Blue Team menyempit di level senior. Blue Teamer yang mencapai posisi SOC Manager, Threat Intelligence Lead, atau CISO bisa mendapatkan kompensasi yang sangat kompetitif, bahkan melampaui rata-rata Red Team senior di banyak kasus karena mereka menanggung tanggung jawab manajerial yang lebih besar.
Soal stabilitas penghasilan: Pentest sering dijalankan secara project-based, artinya penghasilan Red Teamer yang bekerja sebagai konsultan bisa naik-turun tergantung proyek yang masuk. SOC Analyst yang bekerja di perusahaan dengan kontrak tetap punya penghasilan yang lebih dapat diprediksi.
Untuk data gaji per posisi yang lebih lengkap, baca: Gaji Cyber Security di Indonesia 2026: Data per Posisi
Jalur Karier Red Team dan Blue Team: Dari Entry Level sampai Senior
Tidak ada satu jalur tunggal untuk masuk ke dunia cyber security. Tapi ada pola yang cukup konsisten di industri Indonesia.
Jalur Karier Red Team:
- Kuasai fondasi: networking, Linux, dasar pemrograman (Python/Bash)
- SOC Analyst atau Security Analyst (entry point paling umum bahkan untuk Red Team)
- Junior Pentester / Junior Security Researcher
- Pentester / Ethical Hacker
- Red Team Operator (simulasi serangan tingkat lanjut dan terkoordinasi)
- Senior Pentester / Red Team Lead
- Head of Offensive Security / VP Security
Jalur Karier Blue Team:
- Kuasai fondasi: networking, sistem operasi (Windows/Linux), dasar keamanan
- SOC Analyst Tier 1 (monitoring dan triage alert)
- SOC Analyst Tier 2 (investigasi insiden lebih dalam, korelasi log)
- Incident Responder / Threat Hunter
- Security Engineer / Detection Engineer
- SOC Manager / Threat Intelligence Lead
- CISO (Chief Information Security Officer)
Perhatikan satu hal yang menarik: jalur Red Team dan Blue Team sama-sama sering dimulai dari posisi SOC Analyst. Ini bukan kebetulan. Posisi SOC Analyst memperkenalkan kamu pada cara sistem diserang secara langsung karena kamu yang memantau serangan itu secara real-time, sekaligus cara sistem dipertahankan.
Dengan kata lain, SOC Analyst bukan hanya entry point ke Blue Team. Bagi banyak profesional, ini juga menjadi batu loncatan sebelum bergerak ke spesialisasi Red Team beberapa tahun kemudian. Kamu membangun fondasi yang sama di awal, baru memilih spesialisasi ketika sudah punya pengalaman nyata di industri.
Red Team atau Blue Team: Mana yang Cocok untuk Kamu?
Jawabannya bergantung pada profil dan situasi kamu saat ini:
| Profil Kamu | Rekomendasi | Alasan |
| Belum punya background IT sama sekali | Mulai dari Blue Team | Kurikulum lebih terstruktur untuk pemula, loker entry lebih banyak, fondasi skill lebih mudah dibangun bertahap |
| Sudah familiar dengan networking dan Linux | Blue Team sambil pelajari skill Red Team | Fondasi yang ada cukup untuk masuk SOC; dari situ bisa berkembang ke arah mana pun |
| Tertarik ethical hacking, suka problem-solving kreatif | Red Team, tapi bangun fondasi Blue Team dulu | Pentest efektif butuh pemahaman tentang cara sistem dipertahankan; melewati fondasi menghasilkan Pentester yang kurang mendalam |
| Ingin kerja di perusahaan kecil atau startup | Blue Team / Security Analyst umum | Perusahaan kecil jarang rekrut Red Team khusus; lebih butuh orang yang bisa menangani keamanan secara menyeluruh |
| Ingin karier di bank, fintech, atau BUMN | Blue Team lebih dulu | Sektor ini paling aktif merekrut SOC Analyst; Red Team biasanya di-outsource ke konsultan keamanan |
Sektor di Indonesia yang paling banyak membutuhkan keduanya:
Berdasarkan tren rekrutmen dan regulasi yang berlaku, sektor-sektor berikut adalah yang paling aktif merekrut posisi Red Team maupun Blue Team:
- Perbankan dan fintech: Wajib menjalani audit keamanan berkala sesuai regulasi OJK. Ini menciptakan demand tinggi untuk Red Team (pentest periodik) sekaligus Blue Team (SOC internal 24/7)
- E-commerce skala besar: Sistem transaksi dan data pengguna yang masif menjadi target utama serangan; butuh monitoring berlapis
- BUMN di bidang telekomunikasi dan energi: Infrastruktur kritis yang mulai serius membangun kapabilitas keamanan siber internal
- Perusahaan teknologi: Dari startup seri B ke atas hingga perusahaan multinasional yang beroperasi di Indonesia
Tertarik masuk jalur Cyber Security tapi belum tahu harus mulai dari mana? Cyber Security Bootcamp Rework Academy dirancang khusus untuk pemula, termasuk kamu yang belum punya background IT. Semua kelas berjalan secara live via Zoom, Senin dan Kamis malam pukul 19.30-22.00 WIB, jadi bisa diikuti sambil kamu tetap bekerja. Lihat detail program di sini.
Mengenal Purple Team: Jalur Ketiga yang Mulai Banyak Dicari
Seiring matangnya industri keamanan siber, muncul peran baru yang mulai banyak dicari di perusahaan besar: Purple Team.
Purple Team bukan tim ketiga yang terpisah secara struktural. Ini adalah fungsi kolaborasi di mana anggota Red Team dan Blue Team bekerja bersama secara real-time, bukan menunggu laporan pentest selesai baru berkoordinasi. Red Team menyerang, Blue Team merespons, dan keduanya langsung berbagi informasi untuk memperbaiki sistem secara bersamaan. Hasilnya: siklus perbaikan yang jauh lebih cepat dibanding model tradisional.
| Aspek | Purple Team |
| Pendekatan | Kolaboratif (Red + Blue bekerja bersamaan secara real-time) |
| Tujuan | Mempercepat siklus perbaikan dan meningkatkan kualitas pertahanan secara berkesinambungan |
| Skill yang Dibutuhkan | Kombinasi offensive dan defensive security |
| Contoh Jabatan | Purple Team Analyst, Continuous Threat Simulation Specialist |
| Ketersediaan di Indonesia | Masih terbatas, mulai muncul di perusahaan teknologi besar dan perbankan tier 1 |
Di Indonesia, Purple Team masih tergolong peran baru. Tapi tren ini mulai terlihat di perusahaan teknologi besar dan bank-bank dengan kapabilitas keamanan siber yang sudah matang. Kalau kamu sudah punya pengalaman di salah satu jalur selama beberapa tahun, bergerak ke arah Purple Team bisa menjadi diferensiasi karier yang kuat karena membutuhkan kompetensi ganda yang tidak banyak dimiliki orang.
FAQ: Pertanyaan yang Sering Muncul soal Red Team vs Blue Team
Apa perbedaan utama Red Team dan Blue Team?
Red Team adalah tim offensive security yang mensimulasikan serangan untuk menemukan celah dalam sistem. Blue Team adalah tim defensive security yang bertugas memantau, mendeteksi, dan merespons ancaman. Keduanya bekerja untuk tujuan yang sama yaitu meningkatkan keamanan sistem, tapi dengan pendekatan yang berlawanan dan saling melengkapi.
Apakah bisa masuk Red Team tanpa background IT?
Secara teori bisa, tapi jalurnya jauh lebih panjang dan sulit. Posisi Red Team, khususnya Pentester, hampir selalu mensyaratkan pemahaman mendalam tentang networking, sistem operasi, dan cara kerja serangan siber. Rekomendasi yang lebih realistis: mulai dari fondasi Blue Team seperti SOC Analyst, kuasai dulu cara sistem diserang dari perspektif defender, baru bergerak ke jalur Red Team ketika fondas sudah kuat.
Mana yang lebih banyak lowongannya, Red Team atau Blue Team?
Blue Team jauh lebih banyak. Setiap perusahaan membutuhkan fungsi defensive security, sementara tidak semua perusahaan mengalokasikan budget untuk Red Team internal yang bekerja penuh waktu. Banyak perusahaan kecil hingga menengah menggunakan jasa Red Team secara project-based atau outsource ke konsultan keamanan eksternal.
Apa itu Purple Team dan apakah ini jalur karier yang menjanjikan?
Purple Team adalah fungsi kolaborasi di mana Red Team dan Blue Team bekerja bersama secara real-time untuk meningkatkan pertahanan secara berkesinambungan. Di Indonesia, ini masih tergolong peran baru dan lebih banyak ditemui di perusahaan teknologi besar dan perbankan tier 1. Untuk jangka panjang, spesialisasi ke Purple Team bisa menjadi diferensiasi karier yang kuat karena membutuhkan kompetensi ganda.
Sertifikasi apa yang harus diambil duluan untuk masuk Blue Team?
CompTIA Security+ adalah titik awal yang paling umum direkomendasikan karena cakupannya luas dan diakui secara global. Setelah itu, kamu bisa lanjut ke BTL1 (Blue Team Level 1) yang lebih praktikal untuk posisi SOC, atau CompTIA CySA+ untuk analitik keamanan yang lebih dalam. GCIH (GIAC Certified Incident Handler) adalah target jangka menengah untuk spesialisasi incident response.
Berapa lama waktu yang dibutuhkan untuk bisa masuk jalur Red Team dari nol?
Bergantung pada cara belajar dan intensitasnya. Untuk masuk ke posisi Junior Pentester dari nol, kamu perlu menguasai fondasi networking, Linux, dasar pemrograman, dan teknik pentest dasar. Dengan program terstruktur dan latihan mandiri yang konsisten, rata-rata membutuhkan waktu 6-12 bulan sebelum siap mengikuti proses rekrutmen. Banyak profesional memilih membangun fondasi di Blue Team terlebih dahulu selama 1-2 tahun sebelum beralih ke jalur Red Team.
Kesimpulan
Red Team dan Blue Team bukan jalur yang saling berkompetisi. Keduanya saling melengkapi dan sama-sama dibutuhkan oleh industri. Yang perlu kamu putuskan sekarang bukan “mana yang lebih keren”, tapi “mana yang paling realistis untuk kamu masuki dengan kondisi yang ada sekarang.”
Tiga hal yang perlu kamu ingat dari semua yang sudah dibahas:
- Blue Team adalah entry point yang lebih realistis untuk pemula, terutama kalau kamu belum punya background IT. Loker lebih banyak, kurikulum lebih terstruktur untuk dimulai dari nol, dan fondasi yang dibangun di sini berguna di jalur karier mana pun yang kamu ambil ke depannya.
- Red Team bukan jalur yang harus diambil dari awal bagi kebanyakan orang. Pemahaman mendalam tentang cara sistem dipertahankan, yang kamu bangun selama bekerja sebagai Blue Teamer, adalah bekal terkuat untuk menjadi Red Teamer yang efektif.
- Gaji senior di kedua jalur sangat kompetitif. Red Team senior rata-rata sedikit lebih tinggi, tapi Blue Team menawarkan jalur karier yang lebih panjang dan konsisten menuju posisi eksekutif seperti CISO.
Kalau kamu sedang mempertimbangkan untuk masuk dunia cyber security tapi belum yakin harus mulai dari mana, langkah paling pragmatis adalah membangun fondasi defensive security terlebih dahulu. Dari titik itu, kamu bisa memilih untuk tetap di jalur Blue Team, beralih ke Red Team, atau berkembang ke arah Purple Team sesuai dengan minat dan peluang yang ada.
Cyber Security Bootcamp Rework Academy dirancang untuk membantu kamu membangun fondasi itu secara terstruktur, langsung dibimbing oleh mentor praktisi dari industri seperti Telkom Indonesia, BCA Digital, Amar Bank, dan Traveloka. Program berlangsung 12 minggu secara live via Zoom, Senin dan Kamis malam pukul 19.30-22.00 WIB, sehingga kamu bisa mengikutinya sambil tetap bekerja.
Lihat detail program dan informasi pendaftaran di sini.
Ingin tahu lebih lanjut tentang roadmap belajar dari nol? Baca: Belajar Cyber Security dari Nol Tanpa Background IT: Ini Roadmapnya