Tools yang digunakan Security Analyst adalah sekumpulan perangkat lunak yang membantu profesional keamanan siber mendeteksi ancaman, menganalisis insiden, dan melindungi sistem organisasi dari serangan. Ekosistem tools ini mencakup SIEM untuk korelasi log, EDR untuk proteksi endpoint, IDS/IPS untuk deteksi intrusi, vulnerability scanner, hingga tools forensik digital.
Kalau kamu sedang eksplorasi karier di cyber security, ada satu hal yang perlu diluruskan terlebih dahulu. Ketika orang bilang “kuasai tools cyber security”, bukan berarti harus hafal dan mahir semua tools sekaligus. Yang dimaksud adalah memahami ekosistemnya: kategori mana yang dipakai untuk apa, dan mana yang menjadi fondasi belajar di awal.
Itulah yang akan dibahas di sini. Bukan sekadar daftar nama, tapi peta yang bisa kamu gunakan untuk navigasi, termasuk panduan urutan belajarnya bagi kamu yang belum punya background IT dan masih bekerja full-time.
Apa Itu Tools Cyber Security Analyst?
Tools Cyber Security Analyst adalah perangkat lunak yang digunakan untuk mendukung semua tahap kerja seorang Security Analyst: dari pemantauan jaringan, deteksi anomali, investigasi insiden, hingga respons dan pemulihan sistem.
Yang membedakan Security Analyst dari profesi IT biasa adalah cara mereka menggunakan tools ini secara terintegrasi. Bukan hanya menjalankan satu software, tapi memahami “cerita” di balik data yang tools hasilkan. Apakah traffic jaringan ini normal atau ada yang mencurigakan? Apakah alert dari SIEM ini false positive atau tanda serangan nyata?
Pemahaman kontekstual itulah yang membuat Security Analyst tetap dibutuhkan meski tools semakin canggih. Kalau kamu ingin tahu lebih jauh soal peran ini secara menyeluruh, baca dulu artikel tentang apa itu Security Analyst, tugasnya, dan jalur kariernya.
Kategori Tools Security Analyst Berdasarkan Fungsi dan Peran
Sebelum masuk ke daftar tools satu per satu, penting untuk memahami bahwa Security Analyst bisa bekerja di dua jalur besar: Blue Team (defensif) dan Red Team (ofensif).
Security Analyst di Blue Team fokus pada pemantauan, deteksi, dan respons. Mereka adalah “penjaga gerbang” yang menganalisis log, merespons alert, dan menginvestigasi insiden. Sementara Security Analyst yang lebih condong ke Red Team atau berperan sebagai Penetration Tester fokus pada simulasi serangan untuk menemukan celah sebelum penyerang nyata melakukannya. Perbedaan peran ini juga menentukan tools mana yang menjadi prioritas belajar.
| Kategori | Fokus Kerja | Contoh Tools |
| Blue Team (Defensif) | Monitoring, deteksi, respons insiden | Splunk, IBM QRadar, CrowdStrike, Snort, TheHive |
| Red Team (Ofensif/Pentest) | Simulasi serangan, eksploitasi celah | Metasploit, Burp Suite, Nmap, Kali Linux |
| Network Analysis | Analisis lalu lintas jaringan | Wireshark, Nmap |
| Vulnerability Management | Pemindaian dan manajemen kerentanan | Nessus, OpenVAS |
| Threat Intelligence | Pemetaan dan pemahaman ancaman | Shodan, MISP |
| Digital Forensics | Investigasi pasca-insiden | Autopsy, Volatility |
Sebagai Security Analyst pemula, prioritas utama adalah memahami Blue Team tools dan fondasi network analysis. Red Team tools juga perlu dikenal, tapi lebih dalam konteks memahami cara kerja serangan, bukan sebagai toolkit utama. Inilah salah satu perbedaan mendasar antara peran Security Analyst dan Penetration Tester.
12 Tools Wajib Security Analyst dan Fungsinya
Tools Security Analyst yang perlu dikuasai mencakup dua kelompok besar: tools fondasi yang bisa langsung dipelajari secara gratis, dan tools enterprise yang menjadi standar industri di perusahaan-perusahaan besar Indonesia. Berikut penjelasan masing-masing, dikelompokkan berdasarkan fungsinya.
1. Wireshark — Analisis Lalu Lintas Jaringan
Wireshark adalah tools open-source untuk menangkap dan menganalisis paket data yang melewati jaringan secara real-time. Tools ini memungkinkan Security Analyst melihat secara detail setiap komunikasi yang terjadi di jaringan, mulai dari header protokol hingga payload data.
Dalam praktik kerja, Wireshark digunakan untuk mendeteksi aktivitas mencurigakan seperti serangan man-in-the-middle, menganalisis pola komunikasi malware, atau menginvestigasi insiden yang diduga melibatkan eksfiltrasi data.
Status: Gratis (open-source). Tersedia untuk Windows, Linux, dan macOS.
2. Nmap — Pemindaian Jaringan dan Port
Nmap (Network Mapper) adalah tools untuk memetakan jaringan dan mendeteksi port yang terbuka pada setiap perangkat yang terhubung. Dengan Nmap, Security Analyst bisa mengidentifikasi perangkat apa saja yang aktif di jaringan, layanan apa yang berjalan, dan potensi celah yang bisa dieksploitasi.
Nmap juga menjadi alat dasar yang digunakan baik Blue Team untuk audit jaringan, maupun Red Team untuk proses reconnaissance sebelum simulasi serangan.
Status: Gratis (open-source).
3. Splunk — Platform SIEM Terpopuler
Splunk adalah platform SIEM (Security Information and Event Management) yang mengumpulkan, mengkorelasikan, dan menganalisis log dari berbagai sumber dalam satu dasbor terpusat. Log dari server, firewall, aplikasi, dan perangkat jaringan dikumpulkan, lalu Splunk menganalisis pola untuk mendeteksi ancaman secara real-time.
Di Indonesia, Splunk banyak digunakan di sektor perbankan, fintech, dan perusahaan telekomunikasi besar. Kemampuannya memproses volume log yang sangat besar sambil memberikan alert yang akurat menjadikannya pilihan utama tim SOC di banyak perusahaan enterprise lokal.
Status: Freemium. Ada versi gratis dengan batas penggunaan 500 MB data per hari, cukup untuk keperluan belajar di lab pribadi.
4. IBM QRadar dan Microsoft Sentinel — Alternatif SIEM Enterprise
Selain Splunk, dua platform SIEM yang perlu dikenal adalah IBM QRadar dan Microsoft Sentinel. QRadar unggul dalam korelasi ancaman kompleks di lingkungan enterprise skala besar. Sentinel relevan karena terintegrasi penuh dengan ekosistem Microsoft Azure.
Banyak perusahaan di Indonesia yang sudah menggunakan infrastruktur Microsoft memilih Sentinel karena integrasinya lebih mulus dengan Microsoft 365, Defender, dan layanan cloud Azure.
Status: Berbayar. Keduanya menyediakan periode trial untuk eksplorasi.
5. CrowdStrike Falcon dan SentinelOne — EDR untuk Proteksi Endpoint
EDR (Endpoint Detection and Response) memantau setiap aktivitas di perangkat endpoint: laptop, server, workstation. Berbeda dari antivirus konvensional yang hanya mencocokkan pola ancaman yang sudah dikenal, EDR menganalisis perilaku untuk mendeteksi serangan yang belum pernah ada sebelumnya, termasuk zero-day exploit dan teknik fileless attack.
CrowdStrike Falcon dan SentinelOne adalah dua pemain utama di kategori ini. Keduanya sudah mengintegrasikan AI untuk mempercepat deteksi ancaman, sehingga Security Analyst bisa mendapat insight lebih cepat tanpa harus menganalisis setiap log secara manual.
Status: Berbayar. Ada versi trial untuk eksplorasi.
6. Snort dan Suricata — IDS/IPS Open-Source
IDS (Intrusion Detection System) memantau lalu lintas jaringan untuk mendeteksi aktivitas mencurigakan dan memberi alert. IPS (Intrusion Prevention System) selangkah lebih jauh: selain mendeteksi, ia juga bisa memblokir lalu lintas berbahaya secara otomatis.
Snort adalah tools IDS/IPS open-source yang paling banyak dipelajari. Suricata adalah alternatif yang lebih modern dengan performa lebih tinggi untuk jaringan bervolume besar. Keduanya punya komunitas aktif dan rule set yang terus diperbarui berdasarkan ancaman terbaru.
Status: Keduanya gratis (open-source).
7. Nessus dan OpenVAS — Vulnerability Scanner
Nessus adalah tools untuk memindai sistem dan mengidentifikasi kerentanan yang perlu diperbaiki: mulai dari konfigurasi yang salah, patch yang belum diperbarui, hingga layanan yang seharusnya tidak terbuka ke publik. Nessus menggunakan database kerentanan yang terus diperbarui, mengacu pada standar CVE (Common Vulnerabilities and Exposures).
OpenVAS adalah alternatif open-source dengan kemampuan yang cukup komprehensif untuk skenario belajar dan audit keamanan internal.
Status: Nessus Essentials gratis dengan batas 16 IP. OpenVAS gratis penuh (open-source).
8. Burp Suite — Keamanan Aplikasi Web
Burp Suite adalah tools khusus untuk menguji keamanan aplikasi web. Tools ini bisa mengintersep, memodifikasi, dan menganalisis komunikasi antara browser dan server, sehingga Security Analyst bisa menemukan celah seperti SQL injection, Cross-Site Scripting (XSS), dan Cross-Site Request Forgery (CSRF).
Burp Suite sangat relevan bagi Security Analyst yang fokus di Application Security, dan menjadi tools utama dalam konteks pengujian berdasarkan OWASP Top 10.
Status: Freemium. Community Edition gratis cukup untuk manual testing dan pembelajaran.
9. Kali Linux — Platform Belajar dengan 600+ Tools Keamanan
Kali Linux bukan satu tools, melainkan distribusi sistem operasi Linux yang dirancang khusus untuk keamanan siber dan penetration testing. Di dalamnya sudah terinstall lebih dari 600 tools keamanan, termasuk Nmap, Wireshark, Metasploit, Burp Suite, dan masih banyak lagi.
Untuk pemula, Kali Linux adalah “rumah belajar” yang ideal. Kamu bisa menjalankannya di virtual machine seperti VirtualBox di laptop yang sudah dimiliki, tanpa perlu hardware tambahan. Ini menjawab kekhawatiran banyak career switcher: tidak perlu lab mahal untuk mulai praktik.
Status: Gratis (open-source).
10. TheHive dan Cortex — Manajemen Insiden dan Otomasi Analisis
TheHive adalah platform open-source untuk manajemen kasus insiden keamanan. Ketika sebuah alert masuk, tim SOC bisa mendokumentasikan investigasi, mendelegasikan tugas, dan melacak status respons di satu tempat secara kolaboratif.
Cortex, yang sering dikombinasikan dengan TheHive, menjalankan analisis otomatis terhadap indikator ancaman: pengecekan reputasi IP, analisis hash file, verifikasi URL berbahaya, hingga analisis domain. Kombinasi keduanya mempercepat kerja Security Analyst tanpa mengorbankan akurasi analisis.
Status: Keduanya gratis (open-source).
11. Shodan — Pemetaan Permukaan Serangan
Shodan adalah search engine khusus yang mengindeks perangkat yang terhubung ke internet: server, router, kamera CCTV, perangkat IoT. Bagi Security Analyst, Shodan berguna untuk memetakan attack surface: melihat aset digital perusahaan yang terekspos ke internet, port apa yang terbuka, dan layanan apa yang berjalan.
Dengan kata lain, Shodan membantu kamu melihat aset organisasi dari sudut pandang penyerang. Ini adalah bagian penting dari threat intelligence dan proactive security posture.
Status: Freemium. Fitur dasar gratis, fitur lanjutan berbayar.
12. Autopsy dan Volatility — Digital Forensics
Ketika insiden keamanan sudah terjadi, tugas Security Analyst tidak langsung selesai. Perlu ada investigasi mendalam: bagaimana serangan terjadi, apa yang sudah diakses penyerang, dan bagaimana mencegah kejadian serupa. Di sinilah tools forensik digital berperan.
Autopsy adalah tools untuk analisis disk image, membantu investigasi file yang dihapus, aktivitas tersembunyi, dan artefak digital. Volatility digunakan untuk analisis memori (RAM dump), sangat berguna untuk mendeteksi malware yang hanya berjalan di memori tanpa meninggalkan jejak di disk.
Status: Keduanya gratis (open-source).
Mana yang Harus Dipelajari Duluan? Panduan Prioritas untuk Pemula Non-IT
Ini pertanyaan yang paling sering muncul dan paling jarang dijawab dengan jelas: kalau belum punya background IT, dari mana harus mulai?
Jawabannya: dari fondasi, bukan dari tools yang paling banyak disebut di posting LinkedIn para profesional keamanan senior.
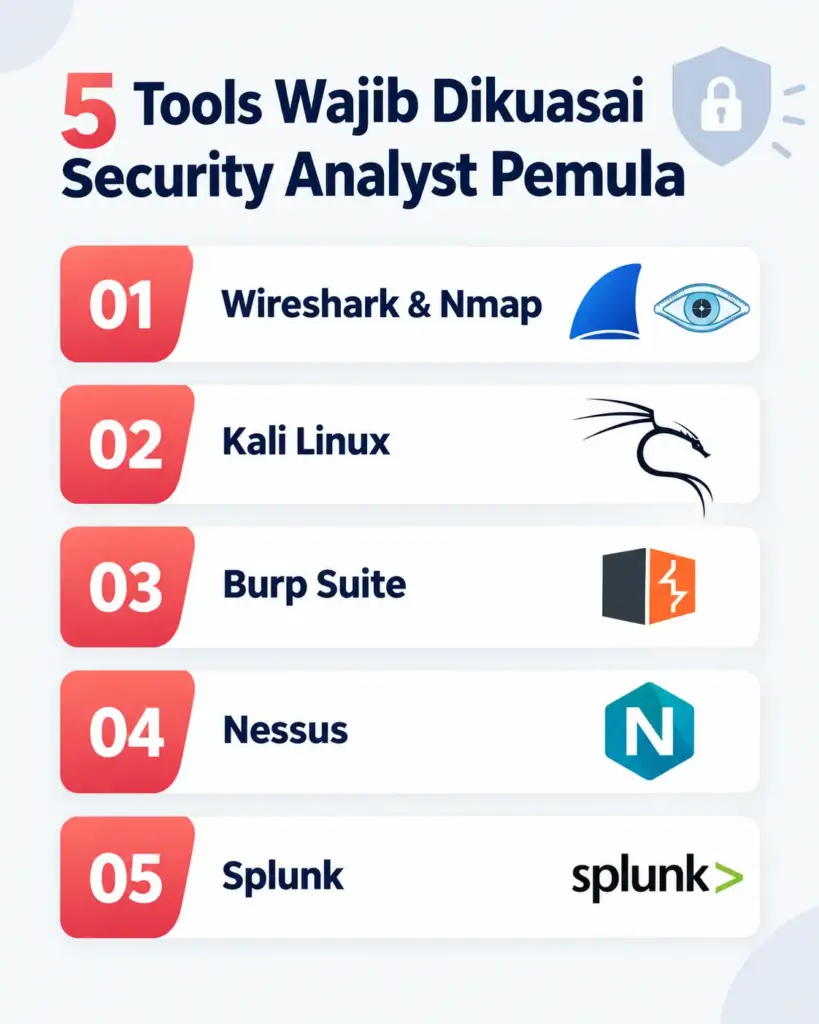
Berikut urutan belajar yang logis, dari yang paling accessible ke yang lebih enterprise:
- Wireshark dan Nmap — pahami dulu bagaimana jaringan bekerja dan cara menganalisis lalu lintasnya. Ini fondasi dari hampir semua tools lain yang ada di daftar ini.
- Kali Linux — install di VirtualBox gratis, jadikan sebagai “rumah” praktik. Semua tools dasar sudah tersedia di dalamnya.
- Burp Suite Community Edition — mulai eksplorasi keamanan web dengan mencoba skenario OWASP Top 10 di lab virtual seperti DVWA atau platform latihan online TryHackMe.
- Nessus Essentials — pelajari cara melakukan vulnerability assessment terhadap lingkungan lab pribadi. Versi gratisnya sudah cukup untuk tahap belajar ini.
- Snort — pahami cara kerja IDS: bagaimana rule dibuat, bagaimana alert terpicu, dan bagaimana membedakan traffic normal dari yang mencurigakan.
- Splunk (versi gratis) — setelah paham log individual, pelajari cara mengkorelasikan ribuan log sekaligus di platform SIEM.
- CrowdStrike, SentinelOne, IBM QRadar — ini level enterprise. Biasanya baru dihadapi saat sudah bekerja di perusahaan yang menggunakannya.
Tidak perlu menguasai semua tools sebelum melamar kerja. Security Analyst entry-level umumnya diharapkan familiar dengan tools di nomor 1 hingga 5, dan yang lebih dihargai recruiter adalah kemampuan belajar cepat saat sudah di tempat kerja.
Untuk konteks belajar yang lebih lengkap, baca panduan Belajar Cyber Security dari Nol Tanpa Background IT: Ini Roadmapnya.
Tools Mana yang Gratis dan Mana yang Berbayar?
Kekhawatiran soal biaya sangat wajar bagi career switcher yang sedang belajar sambil kerja. Tapi kabar baiknya: sebagian besar tools fundamental untuk menjadi Security Analyst tersedia sepenuhnya gratis.
| Tools | Kategori | Status | Catatan |
| Wireshark | Network Analysis | Gratis | Langsung bisa install dan praktik |
| Nmap | Network Scanner | Gratis | Tersedia di semua sistem operasi |
| Kali Linux | Platform Belajar | Gratis | Jalankan di VirtualBox yang juga gratis |
| Snort | IDS/IPS | Gratis | Perlu konfigurasi manual |
| Suricata | IDS/IPS | Gratis | Alternatif Snort yang lebih modern |
| OpenVAS | Vulnerability Scanner | Gratis | Alternatif Nessus untuk keperluan belajar |
| Nessus Essentials | Vulnerability Scanner | Gratis terbatas | Maks 16 IP, cukup untuk lab personal |
| TheHive + Cortex | Incident Response | Gratis | Deployment butuh server (bisa virtual) |
| Autopsy | Digital Forensics | Gratis | Antarmuka GUI, ramah pemula |
| Volatility | Digital Forensics | Gratis | Berbasis command-line |
| Burp Suite Community | Web App Security | Gratis terbatas | Sudah cukup untuk manual testing |
| Shodan | Threat Intelligence | Freemium | Fitur dasar gratis |
| Splunk | SIEM | Freemium | 500 MB/hari gratis, cukup untuk lab |
| CrowdStrike Falcon | EDR | Berbayar | Ada versi trial enterprise |
| SentinelOne | EDR | Berbayar | Ada versi trial enterprise |
| IBM QRadar | SIEM Enterprise | Berbayar | Community edition tersedia |
| Microsoft Sentinel | SIEM Cloud | Berbayar | Trial 31 hari via Azure |
Untuk praktik di rumah, cukup laptop dengan RAM minimal 8 GB, VirtualBox gratis, dan Kali Linux sebagai virtual machine. Tidak perlu membeli hardware tambahan atau lisensi software mahal di fase belajar.
Bagaimana AI Mengubah Cara Kerja Security Analyst di 2026?
Ini pertanyaan yang relevan, terutama bagi career switcher yang khawatir soal relevansi profesi di era kecerdasan buatan. Kenyataannya, AI tidak menggantikan Security Analyst. Sebaliknya, AI mengubah cara tools bekerja sehingga Security Analyst bisa bekerja jauh lebih efisien.
CrowdStrike Falcon, Microsoft Sentinel, dan Splunk di 2026 sudah mengintegrasikan AI untuk mengotomasi analisis log awal, mengelompokkan alert berdasarkan tingkat urgensi, dan memberikan rekomendasi respons pertama. Proses yang dulu membutuhkan waktu berjam-jam untuk dianalisis manual kini bisa diselesaikan dalam hitungan menit.
Tapi di sinilah peran manusia tetap krusial: memutuskan apakah rekomendasi AI itu tepat untuk konteks spesifik organisasi, menentukan prioritas tindakan, dan mengambil keputusan yang melibatkan pertimbangan risiko bisnis secara menyeluruh. AI tidak bisa membaca konteks budaya organisasi, memahami sensitivitas data tertentu, atau menjelaskan temuan teknis kepada stakeholder non-teknis. Kemampuan inilah yang membuat Security Analyst tetap menjadi profesi yang AI-Proof.
Justru mereka yang mampu berkolaborasi efektif dengan tools berbasis AI inilah yang akan menjadi Security Analyst paling bernilai di tahun-tahun ke depan.
Pelajari Tools Ini Secara Hands-On Bersama Praktisi Industri
Memahami daftar tools secara konseptual adalah langkah pertama yang baik. Tapi untuk benar-benar siap kerja sebagai Security Analyst, kamu perlu praktik langsung dengan skenario nyata yang relevan dengan kondisi industri Indonesia.
Di Cyber Security Bootcamp Rework Academy, kamu belajar tools-tools ini dipandu oleh mentor praktisi dari perusahaan seperti Bank Mandiri, BCA Digital, Tiket.com, dan Telkom Indonesia. Kelas berlangsung via Zoom dua kali seminggu di malam hari, sehingga bisa diikuti tanpa harus resign dari pekerjaan sekarang.
Kesimpulan
Menguasai tools Security Analyst bukan soal menghafal daftar software yang panjang. Ini soal memahami ekosistem: tools mana yang bekerja di layer mana, bagaimana satu tools melengkapi tools lainnya, dan dalam urutan apa mempelajarinya paling efektif.
Mulailah dari fondasi: Wireshark dan Nmap untuk memahami jaringan, Kali Linux sebagai platform praktik, kemudian naik ke vulnerability assessment dengan Nessus atau OpenVAS, dan terus berkembang ke SIEM dan EDR seiring pengalaman bertambah. Yang lebih penting dari jumlah tools yang dikuasai adalah kemampuan membaca data yang tools hasilkan dan membuat keputusan tepat berdasarkan temuan itu.
Itulah kompetensi inti Security Analyst yang tidak bisa digantikan oleh otomasi, dan inilah yang membuat karier ini tetap relevan jauh ke depan.
Kalau kamu serius ingin memulai karier di cyber security dan ingin belajar tools-tools ini dengan bimbingan langsung dari praktisi industri, Cyber Security Bootcamp Rework Academy dirancang untuk kamu yang masih bekerja dan ingin beralih ke karier tech tanpa harus resign.