Interview cyber security adalah proses seleksi di mana recruiter menguji pemahaman teknis kandidat terhadap ancaman siber, penggunaan tools keamanan, dan kemampuan merespons insiden. Pertanyaan yang diajukan bervariasi sesuai posisi yang dilamar, SOC Analyst, Security Analyst, atau Pentester, dan mencakup aspek teknis maupun behavioral.
Yang sering bikin gugup bukan pertanyaannya, tapi kondisi kamu yang belum punya pengalaman kerja formal di bidang ini. Career switcher dari bidang lain, fresh graduate non-IT, atau lulusan bootcamp punya tantangan yang berbeda: bagaimana menjawab pertanyaan teknis dengan meyakinkan padahal pengalamanmu masih berbasis belajar dan proyek?
Panduan ini disusun spesifik dari sudut pandang itu. Bukan daftar pertanyaan generik, tapi strategi menjawab yang realistis untuk kondisimu sekarang.
Apa Saja yang Diuji Recruiter di Interview Cyber Security?
Recruiter cyber security biasanya menguji tiga kategori besar dalam satu sesi wawancara. Mengetahui ini membantu kamu mengalokasikan waktu belajar dengan lebih tepat sasaran.
- Pertanyaan teknis konseptual: Menguji pemahaman dasar tentang prinsip keamanan siber, seperti CIA Triad (Confidentiality, Integrity, Availability), cara kerja enkripsi, dan jenis-jenis serangan.
- Pertanyaan tools dan hands-on: Menguji pengalaman kamu menggunakan tools spesifik seperti SIEM, Wireshark, Burp Suite, atau Nmap. Di sini pengalaman praktis sangat dilihat.
- Pertanyaan behavioral dan situasional: Menguji cara kamu berpikir dan mengambil keputusan di bawah tekanan. Contoh: “Ceritakan saat kamu menghadapi insiden keamanan. Apa yang kamu lakukan?”
Masing-masing posisi punya bobot yang berbeda. Pentester lebih banyak pertanyaan hands-on, SOC Analyst lebih banyak pertanyaan analitik, Security Analyst lebih banyak ke kebijakan dan proses.
Pertanyaan Interview SOC Analyst dan Cara Menjawabnya
SOC Analyst bertugas memantau sistem keamanan organisasi secara real-time dan merespons insiden yang terdeteksi. Pertanyaan yang diajukan recruiter biasanya berkisar pada kemampuan analisis log, penggunaan SIEM, dan pemahaman tentang threat intelligence.
Berikut pertanyaan yang paling sering muncul, lengkap dengan cara menjawabnya.
1. Apa itu SIEM dan bagaimana cara kerjanya?
SIEM (Security Information and Event Management) adalah platform yang mengumpulkan, menormalkan, dan menganalisis log dari berbagai sumber di seluruh jaringan untuk mendeteksi pola mencurigakan. SIEM membantu tim SOC mengidentifikasi ancaman lebih cepat karena data dari ratusan perangkat dikonsolidasikan ke satu tempat.
Tips menjawab: Sebutkan nama SIEM spesifik yang pernah kamu pelajari atau gunakan, misalnya Splunk, QRadar, atau Wazuh. Bahkan jika kamu baru belajar via lab simulasi, sebutkan konteks itu secara jujur.
2. Apa itu False Positive dan kenapa itu berbahaya?
False Positive adalah kondisi di mana sistem keamanan mendeteksi ancaman yang sebenarnya tidak ada. Ini berbahaya karena terlalu banyak false positive menyebabkan alert fatigue: kondisi di mana analis mulai mengabaikan notifikasi karena volumenya terlalu tinggi, sehingga insiden nyata bisa terlewat.
3. Apa perbedaan IDS dan IPS?
IDS (Intrusion Detection System) mendeteksi aktivitas mencurigakan dan memberikan notifikasi kepada tim, tapi tidak mengambil tindakan otomatis. IPS (Intrusion Prevention System) melakukan hal yang sama tapi juga dapat memblokir ancaman secara otomatis. IPS lebih proaktif, IDS lebih reaktif.
4. Apa itu MITRE ATT&CK Framework?
MITRE ATT&CK adalah basis pengetahuan yang mendokumentasikan taktik dan teknik serangan siber yang digunakan penyerang di dunia nyata. SOC Analyst menggunakannya untuk memahami pola serangan, menghubungkan indikator ancaman, dan memprioritaskan respons insiden.
5. Bagaimana cara kamu menganalisis log yang mencurigakan?
Langkah analisis log dimulai dari mengidentifikasi anomali seperti volume trafik tidak biasa, percobaan login berulang, atau akses ke IP yang tidak dikenal. Selanjutnya, cross-reference dengan threat intelligence untuk melihat apakah pola itu cocok dengan teknik serangan yang dikenal. Baru setelah itu eskalasi ke tier berikutnya atau ambil tindakan sesuai playbook.
Tips Menjawab Interview SOC Analyst Jika Belum Punya Pengalaman
Recruiter untuk posisi entry level SOC Analyst tahu kamu belum punya jam terbang. Yang mereka lihat adalah apakah kamu memahami alur kerja dan bisa menerapkan logika yang benar.
Ganti frasa “saya pernah menangani insiden…” dengan “dalam simulasi yang saya kerjakan di bootcamp atau lab, saya…”. Ini lebih jujur dan tetap menunjukkan kompetensi.
Pertanyaan Interview Security Analyst dan Cara Menjawabnya
Security Analyst bekerja di level yang lebih strategis: mengidentifikasi kerentanan, menilai risiko, dan merancang kebijakan keamanan. Pertanyaan di level ini cenderung lebih konseptual dan banyak menyinggung proses bisnis.
1. Apa itu Vulnerability Assessment dan bedanya dengan Penetration Testing?
Vulnerability Assessment adalah proses sistematis untuk mengidentifikasi dan mengukur kerentanan atau celah keamanan dalam sistem atau jaringan, tanpa mencoba mengeksploitasinya. Penetration Testing melangkah lebih jauh: setelah kerentanan ditemukan, tester mencoba mengeksploitasinya untuk mengukur dampak nyata. Singkatnya, Vulnerability Assessment menemukan celah, Penetration Testing membuktikan apakah celah itu benar-benar bisa dimanfaatkan.
2. Bagaimana cara kamu melakukan Risk Assessment?
Risk Assessment dilakukan dalam beberapa tahap: identifikasi aset yang perlu dilindungi, identifikasi ancaman yang mungkin menyerang aset tersebut, evaluasi kerentanan yang ada, lalu hitung kemungkinan dan dampak jika serangan berhasil. Hasilnya berupa prioritas risiko yang menjadi dasar keputusan keamanan organisasi.
3. Apa itu Patch Management dan mengapa itu penting?
Patch Management adalah proses mengelola, menguji, dan menerapkan pembaruan keamanan pada sistem dan aplikasi. Ini penting karena banyak serangan siber mengeksploitasi kerentanan yang sebetulnya sudah ada patchnya, tapi belum diterapkan. Serangan ransomware WannaCry pada 2017 adalah contoh nyata: menyebar secara masif karena banyak organisasi belum menerapkan patch Windows yang sudah tersedia dua bulan sebelumnya.
4. Bagaimana langkah pertama jika kamu mendapati data breach?
Langkah pertama adalah containment: isolasi sistem yang terdampak untuk menghentikan penyebaran lebih lanjut. Setelah itu, identifikasi sumber kebocoran, kumpulkan bukti forensik, dan notifikasi pihak yang perlu tahu sesuai prosedur. Jangan hapus log atau evidence apa pun sebelum investigasi selesai karena itu bisa merusak proses forensik.
5. Apa itu Zero Trust Security?
Zero Trust adalah pendekatan keamanan yang tidak mengasumsikan bahwa pengguna atau perangkat yang sudah ada di dalam jaringan otomatis aman. Setiap akses harus diverifikasi, bahkan dari dalam jaringan internal. Prinsip utamanya: “Never trust, always verify.”
Pertanyaan Interview Pentester dan Cara Menjawabnya
Pentester atau Penetration Tester mensimulasikan serangan terhadap sistem untuk menemukan celah sebelum penyerang nyata menemukannya. Interview untuk posisi ini paling banyak menguji hands-on skill dan pemahaman metodologi.
1. Sebutkan tahapan Penetration Testing secara berurutan.
Tahapan standar Penetration Testing terdiri dari lima fase: (1) Reconnaissance, mengumpulkan informasi tentang target; (2) Scanning, mengidentifikasi port terbuka, layanan aktif, dan kerentanan; (3) Exploitation, mencoba mengeksploitasi celah yang ditemukan; (4) Post-Exploitation, menilai seberapa jauh akses yang bisa diperoleh setelah berhasil masuk; (5) Reporting, mendokumentasikan temuan, tingkat risiko, dan rekomendasi perbaikan.
2. Apa itu OWASP Top 10?
OWASP Top 10 adalah daftar sepuluh risiko keamanan aplikasi web yang paling umum dan berbahaya, yang dikeluarkan oleh Open Web Application Security Project (OWASP). Daftar ini menjadi standar referensi dalam pengujian keamanan aplikasi web. Contoh yang masuk daftar teratas: Broken Access Control, Cryptographic Failures, dan Injection termasuk SQL Injection dan Cross-Site Scripting (XSS).
3. Jelaskan apa itu SQL Injection dan cara mitigasinya.
SQL Injection adalah serangan di mana penyerang menyisipkan perintah SQL berbahaya ke dalam input form atau parameter URL untuk memanipulasi database. Mitigasinya: gunakan parameterized queries atau prepared statements, validasi semua input pengguna, dan terapkan prinsip least privilege pada akun database sehingga dampaknya terbatas jika terjadi eksploitasi.
4. Tools apa yang kamu gunakan dalam Penetration Testing?
Tools yang umum digunakan antara lain: Nmap untuk scanning jaringan, Burp Suite untuk pengujian keamanan aplikasi web, Metasploit untuk eksploitasi dan validasi kerentanan, Wireshark untuk analisis trafik jaringan, dan Nessus untuk vulnerability scanning. Di Linux, Kali Linux sudah menyertakan sebagian besar tools ini dalam satu distribusi.
5. Bagaimana cara membuat laporan hasil Penetration Testing yang baik?
Laporan pentest yang baik terdiri dari dua bagian utama. Executive Summary untuk manajemen non-teknis, berisi gambaran umum temuan dan dampak bisnis. Technical Report yang detail untuk tim teknis, berisi deskripsi kerentanan, bukti eksploitasi berupa screenshot atau log, tingkat keparahan berdasarkan skala CVSS, dan rekomendasi perbaikan spesifik untuk setiap temuan.
Pertanyaan Behavioral yang Sering Muncul di Interview Cyber Security
Pertanyaan behavioral bukan soal hafalan teknis. Tujuannya adalah melihat cara kamu berpikir, berkomunikasi, dan mengambil keputusan di bawah tekanan. Ini yang sering diabaikan kandidat saat persiapan, padahal bobotnya signifikan di hampir semua proses seleksi.
| Pertanyaan Behavioral | Yang Ingin Dilihat Recruiter |
| “Ceritakan saat kamu menghadapi situasi keamanan yang menantang.” | Kemampuan problem-solving, ketenangan di bawah tekanan, kejelasan komunikasi |
| “Bagaimana kamu tetap update dengan perkembangan ancaman siber terbaru?” | Rasa ingin tahu yang genuine, inisiatif belajar mandiri di luar tugas formal |
| “Apa yang kamu lakukan jika menemukan kerentanan yang belum pernah kamu temui?” | Cara berpikir sistematis, kemampuan mencari solusi, kesiapan menghadapi hal baru |
| “Bagaimana kamu menjelaskan risiko keamanan kepada rekan kerja non-teknis?” | Kemampuan komunikasi, empati, kemampuan menyederhanakan konsep teknis |
| “Apakah kamu pernah tidak setuju dengan keputusan keamanan yang diambil tim?” | Cara menyampaikan pendapat secara profesional, kemampuan berkolaborasi |
Cara Menjawab Pertanyaan Interview Cyber Security dengan Metode STAR
STAR adalah kerangka menjawab pertanyaan behavioral yang sistematis. Singkatan dari Situation (situasi), Task (tugas), Action (tindakan), dan Result (hasil). Dengan STAR, jawabanmu terstruktur, mudah diikuti recruiter, dan tidak melebar ke mana-mana.
Contoh jawaban STAR untuk yang sudah berpengalaman:
Pertanyaan: “Ceritakan saat kamu menangani insiden keamanan.”
(Situation) “Di perusahaan lama saya, kami mendeteksi aktivitas login tidak biasa pada pukul 02.00 dari IP luar negeri yang mencoba mengakses sistem finansial.”
(Task) “Sebagai analis on-call malam itu, tugas saya memverifikasi apakah ini serangan nyata atau false positive dan mengambil tindakan sesuai protokol.”
(Action) “Saya segera memblokir IP tersebut di firewall, menganalisis log SIEM untuk melihat scope akses, menemukan percobaan brute-force pada tiga akun, lalu mereset kredensial akun tersebut dan menginformasikan manajer jaga.”
(Result) “Insiden berhasil dikendalikan dalam 40 menit, tidak ada data yang dikompromikan, dan saya mendokumentasikan seluruh timeline untuk post-incident review keesokan harinya.”
Contoh jawaban STAR untuk yang hanya punya pengalaman belajar:
Pertanyaan: “Ceritakan pengalamanmu menangani situasi keamanan yang menantang.”
(Situation) “Dalam proyek akhir bootcamp saya, tim kami diminta melakukan vulnerability assessment terhadap aplikasi web simulasi yang sengaja dibuat memiliki sejumlah kerentanan.”
(Task) “Tugas saya adalah menemukan dan mendokumentasikan minimal lima kerentanan menggunakan tools standar industri dalam waktu tiga hari.”
(Action) “Saya menggunakan Burp Suite untuk menguji input form, menemukan SQL Injection dan XSS pada dua halaman berbeda. Saya juga menganalisis konfigurasi server dan menemukan exposed admin panel tanpa autentikasi.”
(Result) “Saya berhasil mendokumentasikan tujuh kerentanan lengkap dengan skor CVSS dan rekomendasi mitigasinya. Proyek ini menjadi bagian portofolio yang saya bawa ke proses rekrutmen.”
Cara Menjawab Interview Cyber Security Jika Kamu Career Switcher atau Belum Punya Pengalaman
Inilah yang tidak diajarkan artikel lain: bagaimana menjawab pertanyaan interview dari posisi yang paling banyak dialami orang yang melamar posisi cyber security untuk pertama kali.
Jika kamu sedang dalam proses career switch ke bidang tech, bagian ini adalah yang paling relevan untukmu.
Strategi 1: Hubungkan pengalaman lama ke konteks keamanan
Jika kamu dulu kerja di perbankan, berarti kamu sudah terbiasa dengan prosedur keamanan data, kepatuhan regulasi, dan penanganan informasi sensitif nasabah. Itu nilai jual yang tidak dimiliki kandidat lain. Sampaikan koneksi ini secara eksplisit.
Contoh: “Meski saya baru terjun ke cyber security, selama empat tahun di operasional perbankan saya sudah bekerja dengan sistem yang memiliki kontrol akses ketat dan harus menjaga kerahasiaan data nasabah sesuai regulasi OJK. Itu memberi saya pemahaman praktis tentang pentingnya keamanan data di konteks bisnis nyata.”
Strategi 2: Jadikan proyek bootcamp sebagai portofolio nyata
Proyek studi kasus dari bootcamp bukan sekadar tugas sekolah. Itu adalah bukti bahwa kamu bisa mengeksekusi siklus kerja nyata. Ceritakan proyeknya dengan detail teknis: tools yang digunakan, kerentanan yang ditemukan, laporan yang dihasilkan.
Strategi 3: Tunjukkan sertifikasi sebagai pengganti pengalaman kerja
Sertifikasi seperti CompTIA Security+, Google Cybersecurity Certificate, atau CEH (Certified Ethical Hacker) membuktikan bahwa kamu sudah melewati standar pengetahuan yang diakui industri. Recruiter di sektor perbankan dan fintech Indonesia semakin sering mencantumkan ini sebagai nilai tambah, bahkan untuk posisi entry level.
Strategi 4: Jawab pertanyaan teknis dengan kerangka “Saya belajar bahwa…”
Ketika kamu tidak bisa menjawab dari pengalaman kerja, jawab dari pengalaman belajar dengan jujur. Recruiter yang baik menghargai kejujuran yang disertai pemahaman yang benar.
Contoh: “Dari studi kasus yang saya kerjakan, saya belajar bahwa langkah pertama respons insiden adalah containment, bukan investigasi langsung. Ini penting karena sambil menginvestigasi, serangan bisa terus meluas ke sistem lain.”
Strategi 5: Tunjukkan growth mindset lewat pertanyaan balik
Di akhir interview, tanyakan sesuatu yang menunjukkan kamu berpikir jangka panjang. Contoh: “Tools atau framework apa yang paling sering digunakan tim di sini? Saya ingin memastikan saya bisa onboard dengan cepat.”
Belum punya skill yang cukup untuk menjawab pertanyaan di atas dengan percaya diri? Cyber Security Bootcamp Rework Academy dirancang untuk membangun kompetensi itu dari nol, dalam 12 minggu, lewat kelas malam yang tidak mengharuskan kamu resign dari pekerjaan sekarang. Lihat kurikulum lengkapnya di sini →
Pertanyaan Jebakan yang Harus Diwaspadai di Interview Cyber Security
Beberapa pertanyaan terlihat mudah tapi sering membuat kandidat menjawab dengan cara yang justru merugikan diri sendiri.
1. “Apa kelemahan terbesar kamu di bidang cyber security?”
Kenapa menjebak: Banyak kandidat menyebutkan kelemahan teknis besar yang membuat recruiter ragu. Atau sebaliknya, menjawab dengan kelemahan palsu seperti “saya terlalu perfeksionis” yang tidak meyakinkan siapapun.
Cara menjawab yang tepat: Sebutkan kelemahan yang nyata tapi sudah kamu tangani secara aktif. Contoh: “Saya masih perlu memperdalam cloud security, khususnya di AWS dan Azure. Itu kenapa saya sedang mengerjakan lab praktis di TryHackMe fokus ke topik itu.” Jawaban ini jujur sekaligus menunjukkan inisiatif belajar mandiri.
2. “Apakah kamu pernah melakukan aktivitas hacking sebelumnya?”
Kenapa menjebak: Pertanyaan ini bisa membuat kandidat canggung atau menjawab sesuatu yang bisa disalahartikan.
Cara menjawab yang tepat: Jawab dengan jelas membedakan antara ethical hacking dan aktivitas ilegal. Ceritakan pengalaman di platform legal seperti TryHackMe, Hack The Box, atau lab bootcamp. Jangan pernah menyebutkan aktivitas yang tidak mendapat izin eksplisit dari pemilik sistem, meski terasa sepele.
3. “Apa yang kamu lakukan jika menemukan kerentanan kritis di sistem perusahaan pada hari pertama kerja?”
Kenapa menjebak: Kandidat impulsif mungkin menjawab “langsung lapor ke atasan” atau “langsung saya perbaiki.” Keduanya bisa salah tergantung konteks dan wewenang yang dimiliki.
Cara menjawab yang tepat: Dokumentasikan temuan dengan bukti yang cukup, pahami ruang lingkup akses yang kamu miliki, lalu laporkan lewat jalur yang benar sesuai prosedur eskalasi yang berlaku di organisasi tersebut. Tindakan sepihak tanpa izin, meski niatnya baik, bisa menimbulkan masalah hukum dan prosedural.
Checklist Persiapan 7 Hari Sebelum Interview Cyber Security
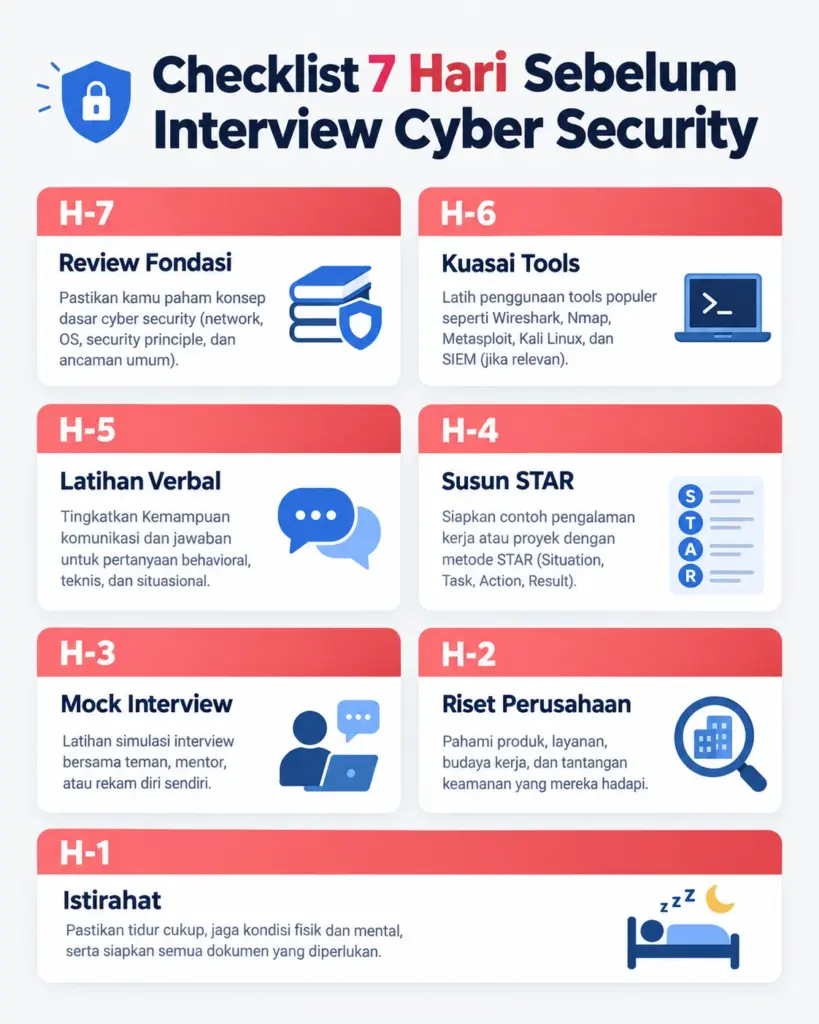
Persiapan yang tersebar tanpa arah sering berakhir tidak optimal. Gunakan timeline ini sebagai panduan, terutama jika kamu baru menyelesaikan roadmap belajar cyber security dan siap masuk ke pasar kerja.
- H-7: Review fondasi konseptual. CIA Triad, jenis serangan utama (phishing, DDoS, ransomware, SQL Injection), dan prinsip-prinsip dasar keamanan jaringan. Pastikan kamu bisa menjelaskan setiap konsep ini dengan kata-katamu sendiri, bukan hafalan.
- H-6: Kuasai tools dasar sesuai posisi. Untuk SOC Analyst: Splunk atau Wazuh. Untuk Pentester: Nmap, Burp Suite, Metasploit. Untuk Security Analyst: Nessus dan vulnerability scanner. Review cara penggunaan dasarnya, bukan hanya teori.
- H-5: Latihan pertanyaan teknis secara verbal. Gunakan daftar pertanyaan di artikel ini. Jawab secara lisan, bukan hanya di kepala. Rekam dirimu sendiri jika perlu, lalu evaluasi kelancaran dan kejelasannya.
- H-4: Susun jawaban STAR. Siapkan tiga skenario dari pengalaman belajar atau kerja yang bisa kamu adaptasi untuk berbagai pertanyaan behavioral. Latih sampai terasa natural, bukan hafalan.
- H-3: Mock interview. Minta teman atau mentor untuk mensimulasikan interview. Fokus pada kelancaran menjawab, bukan kesempurnaan jawaban.
- H-2: Riset perusahaan yang dilamar. Recruiter di sektor perbankan Indonesia cenderung lebih banyak menanyakan compliance regulasi OJK dan perlindungan data nasabah. Recruiter di startup fintech lebih fokus ke cloud security dan application security. Sesuaikan framing jawabanmu dengan konteks industri mereka.
- H-1: Istirahat dan persiapan administratif. Siapkan portofolio, sertifikat, dan dokumen pendukung. Tidur cukup jauh lebih berguna dari satu malam lagi menghafal konsep teknis.
FAQ: Pertanyaan Umum Seputar Interview Cyber Security
Apa yang ditanyakan saat interview cyber security?
Interview cyber security menguji tiga hal utama: pemahaman konseptual tentang keamanan siber seperti CIA Triad dan jenis-jenis serangan, kemampuan menggunakan tools teknis seperti SIEM, Burp Suite, dan Nmap, serta kemampuan behavioral seperti respons terhadap insiden dan komunikasi dengan tim non-teknis. Pertanyaan spesifik bervariasi tergantung posisi yang dilamar.
Apakah saya harus punya sertifikasi untuk lolos interview cyber security?
Sertifikasi tidak wajib tapi sangat membantu, terutama untuk posisi entry level. Sertifikasi yang paling diakui di Indonesia antara lain CompTIA Security+, Google Cybersecurity Certificate, dan CEH (Certified Ethical Hacker). Sertifikasi berfungsi sebagai bukti terstandarisasi bahwa kamu sudah melewati baseline pengetahuan yang diakui industri, terutama jika kamu belum punya portofolio kerja formal.
Bagaimana cara menjawab pertanyaan teknis yang tidak saya tahu jawabannya saat interview?
Jangan berpura-pura tahu. Jawab dengan jujur menggunakan kerangka ini: “Saya belum pernah menghadapi kasus ini sebelumnya, tapi pendekatan yang akan saya ambil adalah…” lalu jelaskan logika berpikirmu secara sistematis. Recruiter berpengalaman lebih menghargai cara berpikir yang benar dibanding hafalan fakta yang dipaksakan.
Berapa lama persiapan yang dibutuhkan sebelum interview cyber security?
Untuk career switcher yang baru selesai kursus atau bootcamp, persiapan intensif 1-2 minggu sudah cukup jika materi dasarnya sudah dikuasai. Gunakan waktu itu untuk review konsep, latihan menjawab secara verbal, mock interview, dan riset mendalam tentang perusahaan yang dilamar.
Tools apa yang paling sering ditanyakan di interview cyber security?
Tools yang paling sering ditanyakan: Wireshark untuk analisis trafik jaringan, Nmap untuk network scanning, Burp Suite untuk pengujian keamanan aplikasi web, Metasploit untuk eksploitasi dan validasi kerentanan, serta Splunk atau SIEM sejenis untuk posisi SOC Analyst. Menguasai minimal dua sampai tiga dari daftar ini sudah memberi keunggulan signifikan sebagai kandidat entry level.
Apakah pertanyaan interview berbeda untuk SOC Analyst, Security Analyst, dan Pentester?
Ya, sangat berbeda. SOC Analyst lebih banyak pertanyaan analisis log, SIEM, dan respons insiden. Security Analyst lebih ke risk assessment, vulnerability management, dan kebijakan keamanan. Pentester lebih ke metodologi pengujian, tools eksploitasi, dan cara membuat laporan. Ketahui dengan jelas posisi mana yang kamu lamar sebelum mulai mempersiapkan diri.
Kesimpulan
Interview cyber security bisa terasa intimidatif, terutama jika kamu datang dari latar belakang non-IT. Tapi ada tiga hal yang perlu diingat.
Pertama, pertanyaan teknis bisa dipelajari dan dipersiapkan. Tidak ada yang lahir langsung tahu cara kerja SIEM atau tahapan penetration testing. Ini soal persiapan yang tepat, bukan bakat bawaan.
Kedua, pengalaman belajar dan proyek yang solid adalah portofolio yang sah. Career switcher yang bisa menceritakan proyeknya dengan detail teknis yang benar sering kali lebih meyakinkan dibanding kandidat yang punya pengalaman kerja tapi tidak bisa menjelaskan apa yang pernah dikerjakannya.
Ketiga, cara kamu menjawab sama pentingnya dengan apa yang kamu jawab. Kejujuran yang disertai logika berpikir yang benar lebih dihargai daripada jawaban sempurna yang terasa dihafal.
Jika kamu merasa belum cukup siap dari sisi skill teknis, langkah paling efisien adalah membangun fondasi yang benar terlebih dahulu. Informasi soal gaji dan prospek karier cyber security di Indonesia bisa jadi bahan pertimbanganmu sebelum melangkah lebih jauh.
Cyber Security Bootcamp Rework Academy hadir untuk membantu prosesnya: 12 minggu program intensif kelas malam, dipandu mentor praktisi dari industri seperti Bank Mandiri, BCA Digital, dan Telkom Indonesia, tanpa harus resign dari pekerjaan sekarang.
Lihat jadwal batch berikutnya dan kurikulum lengkap disini